Социальные сети на службе у мошенников
Информационная безопасность Информационная безопасность

Банки фиксируют всплеск активности мошенников, использующих методы социальной инженерии для обмана клиентов банков.

Главная>Информационная безопасность>Социальные сети на службе у мошенников
Информационная безопасность Тренд

Социальные сети на службе у мошенников

Дата публикации:
24.08.2016
Посетителей:
28
Просмотров:
21
Время просмотра:
2.3

Авторы

Автор
Алексей Сизов Руководитель департамента противодействия мошенничеству центра прикладных систем безопасности «Инфосистемы Джет»
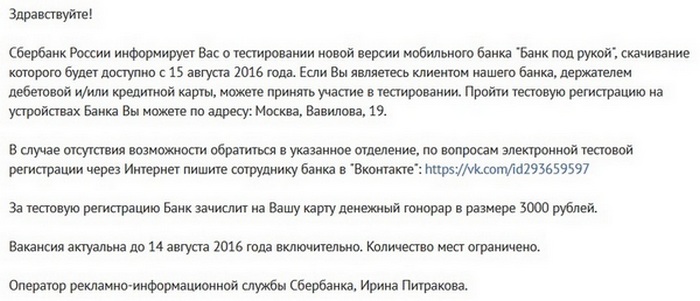
Этим летом банки фиксируют всплеск активности мошенников, которые используют методы социальной инженерии для обмана доверчивых клиентов банков. В данном случае мошенники используют социальные сети: находят потенциальных жертв – клиентов конкретных банков и рассылают им личные сообщения с просьбой протестировать за вознаграждение новую версию мобильного банка.


Пример подобного письма представлен ниже.


Алексей Сизов, руководитель направления противодействия мошенничеству Центра информационной безопасности компании «Инфосистемы Джет», дает несколько практических совет, как уберечься от мошенничества.


Приведенная выше схема крайне действенна. Устанавливая мобильный банк по такой ссылке, клиент отдает злоумышленнику все свои данные по доступу, и, скорее всего, приложение получит доступ и к sms, которыми будут подтверждаться неправомерные операции.

К сожалению, банки не могут проследить, что клиент установил какое-то «недоверенное» программное обеспечение. Но сейчас существуют сервисы от криминалистических лабораторий, которые ищут в интернете подобные новости и сайты и оперативно их блокируют. Поймать организаторов такого мошеннического бизнеса еще сложнее, хотя прецеденты поимки групп хакеров, кардеров и т.д. уже не такая редкость, как 5 лет назад.

На мой взгляд, борьбу с ними нужно начинать с информирования: банкам необходимо уведомлять своих клиентов о таких рисках через sms, окна в интернет или мобильном банкинге и т.д.

Ниже несколько простых советов:


  • Если вы получаете сообщение от банка, в котором вам обещают деньги (реальные деньги, а не баллы, бонусы и скидки) – это, скорее всего, мошенничество;
  • В случае любого подозрения, например, если вам звонят с незнакомого номера, просят сообщить то, что раньше не просили – откажитесь. Перезвоните в банк сами по номеру, указанному на карте. Не используете номер, который получили только что. Банки почти никогда не меняют старые номера, а если и да, то старые работают годами;
  • Никогда не говорите пароли, ПИН-коды и прочие данные. Все критичные данные можно вводить только вручную лично вам.  


Несмотря на то, что грамотность населения в целом растет, надеяться на то, что количество людей, попадающих на удочку мошенников, сойдет на «нет» в ближайшие годы не приходится. Злоумышленники всегда опережают потенциальные средства защиты, а человек всегда будет являться самым уязвимым звеном. Снизить порог успешности таких атак можно, но исключить на 100%, думаю, не удастся никогда.
 
Материал взят с Banki.ru
Круглый стол: «Лаборатория Касперского», Positive Technologies, R-Vision, Group-IB, UserGate и «Гарда Технологии» об изменениях в ИБ-отрасли

Как изменилась роль ИБ-отрасли за последние месяцы? Какова кадровая ситуация в сфере информационной безопасности? Почему далеко не все отечественные ИБ-решения нуждаются в доработке? Как относиться к Open Source (спойлер — единого мнения нет)?

Мониторинг бизнес-приложений: экономим 50 млн рублей в час

Сколько стоит час простоя бизнес-приложений? Что умеют и чего не умеют АРМ-решения? Как пилот может сократить стоимость внедрения?

Аудит функции Fraud Management & Revenue Assurance

На современном этапе развития телекоммуникационных операторов уже не подвергается сомнению тезис о необходимости особого контроля собираемой ими выручки. Функция контроля выручки у операторов связи реализуется в виде Fraud Management & Revenue Assurance (далее, FM&RA).

Бесконтактному платежу можно верить

Сегодняшние СМИ привлекли внимание читателей к новому типу мошенничества, нацеленного на банковские карты, работающие по технологии PayPass (бесконтактной передачи данных, не требующей ввода PIN или подписи на чеке при совершении покупки).

А слона в кустах и не заметил...

Компании, оказывающие услуги физическим или юридическим лицам, т.е. имеющие большую клиентскую базу, сталкиваются с мошенничеством практически каждый день

Математика на службе у антифрода

Определить вероятность и момент реализации хищения невозможно без наличия у антифрод-системы методологической основы

«Новые сервисы мы внедряем только в контейнерах»: как устроена ИТ-инфраструктура «Сбербанка» в Казахстане

Почему «Сбербанк» в Казахстане не боится землетрясений? Зачем разворачивать ML-модели в контейнерах в частном облаке? Как банк справляется с кадровым голодом?

Уже скоро во всех банках страны – новые рекомендации по кибербезопасности

В скором времени ЦБ РФ обяжет отечественные банки усилить контроль над дропами (конечными получателями несанкционированных денежных переводов, совершенных без согласия граждан и компаний — законных владельцев денежных средств).

«Хотите защититься? Заведите «сейф» для мобильного банковского приложения»

Евгений Горбачев, начальник управления информационной безопасности Департамента по обеспечению безопасности Банка Москвы

Спасибо!
Ваш материал отправлен.
Мы с вами свяжемся
Предложить
авторский материал


    Спасибо!
    Ваш вопрос отправлен.
    Мы с вами свяжемся
    Задать вопрос
    редактору


      Оставить заявку

      Мы всегда рады ответить на любые Ваши вопросы

      * Обязательные поля для заполнения

      Спасибо!

      Благодарим за обращение. Ваша заявка принята

      Наш специалист свяжется с Вами в течение рабочего дня