Связаться с редакцией



Какие отрасли бизнеса сегодня подвергаются атакам чаще всего?
Почему злоумышленники предпочитают шантаж, а не классические киберограбления?
Чем фреймворк «Аэропорт» эффективнее традиционного подхода к ИБ?
Что ждет сферу ИБ в ближайшие годы?
«Рынок? Мы никогда не забываем про рынок. Мне, например, только что мошенники позвонили», — с этими словами руководитель ИБ-отдела ООО «НКО Глобал Эксчейндж» Лев Шумский убирает в карман свой телефон. Все это происходит прямо на сцене во время круглого стола «Постпандемия: новые угрозы». Лев мимоходом отмечает, что из-за таких звонков и сообщений финансовые организации усиленно инвестируют в вопросы ИБ — сейчас атаковать частных лиц проще, чем пытаться украсть деньги у банков. Первый день ежегодного форума Positive Hack Days 10 — в самом разгаре.
В этом году крупнейшее отечественное мероприятие, посвященное вопросам практической безопасности, проходило 20 и 21 мая в Центре международной торговли. Его посетили и посмотрели в онлайне несколько тысяч человек. Традиционно на PHD было множество спикеров — от министра цифрового развития связи и массовых коммуникаций Российской Федерации до отечественных и зарубежных ИБ-специалистов разного профиля.
Как изменились киберугрозы в 2020 г.
Евгений Гнедин, руководитель отдела аналитики Positive Technologies, рассказал, что в 2020-м количество атак возросло на 51% по сравнению с 2019 г. Около 30% были массовыми, 70% — целенаправленными. Спикер уверен: если бы не пандемия, доля целевых атак была бы максимальной. Чаще всего злоумышленники атаковали госучреждения, промышленные предприятия и медицинскую отрасль. Медучреждения и раньше входили в пятерку самых атакуемых компаний, но в 2020 г. вышли в топ-3.
Аналитик Positive Technologies Яна Юракова отметила, что на организации чаще всего нападали с использованием электронной почты (71%), а вот в атаках на частных лиц активно задействовались сайты (32%). Далее она перешла к шифровальщикам — главному тренду 2020 г.
Средняя сумма выкупа, выплачиваемого за восстановление доступа к зашифрованным файлам, составляет 1,1 млн долларов. А ущерб от атаки на ИТ-провайдера Cognizant, к примеру, составил около 50–70 млн долларов. При этом работа злоумышленника в среднем занимает от 2 до 5 дней. Неудивительно, что доля атак с использованием шифровальщиков активно росла на протяжении всего 2020 г. и в четвертом квартале составила уже 56% от общего числа атак.
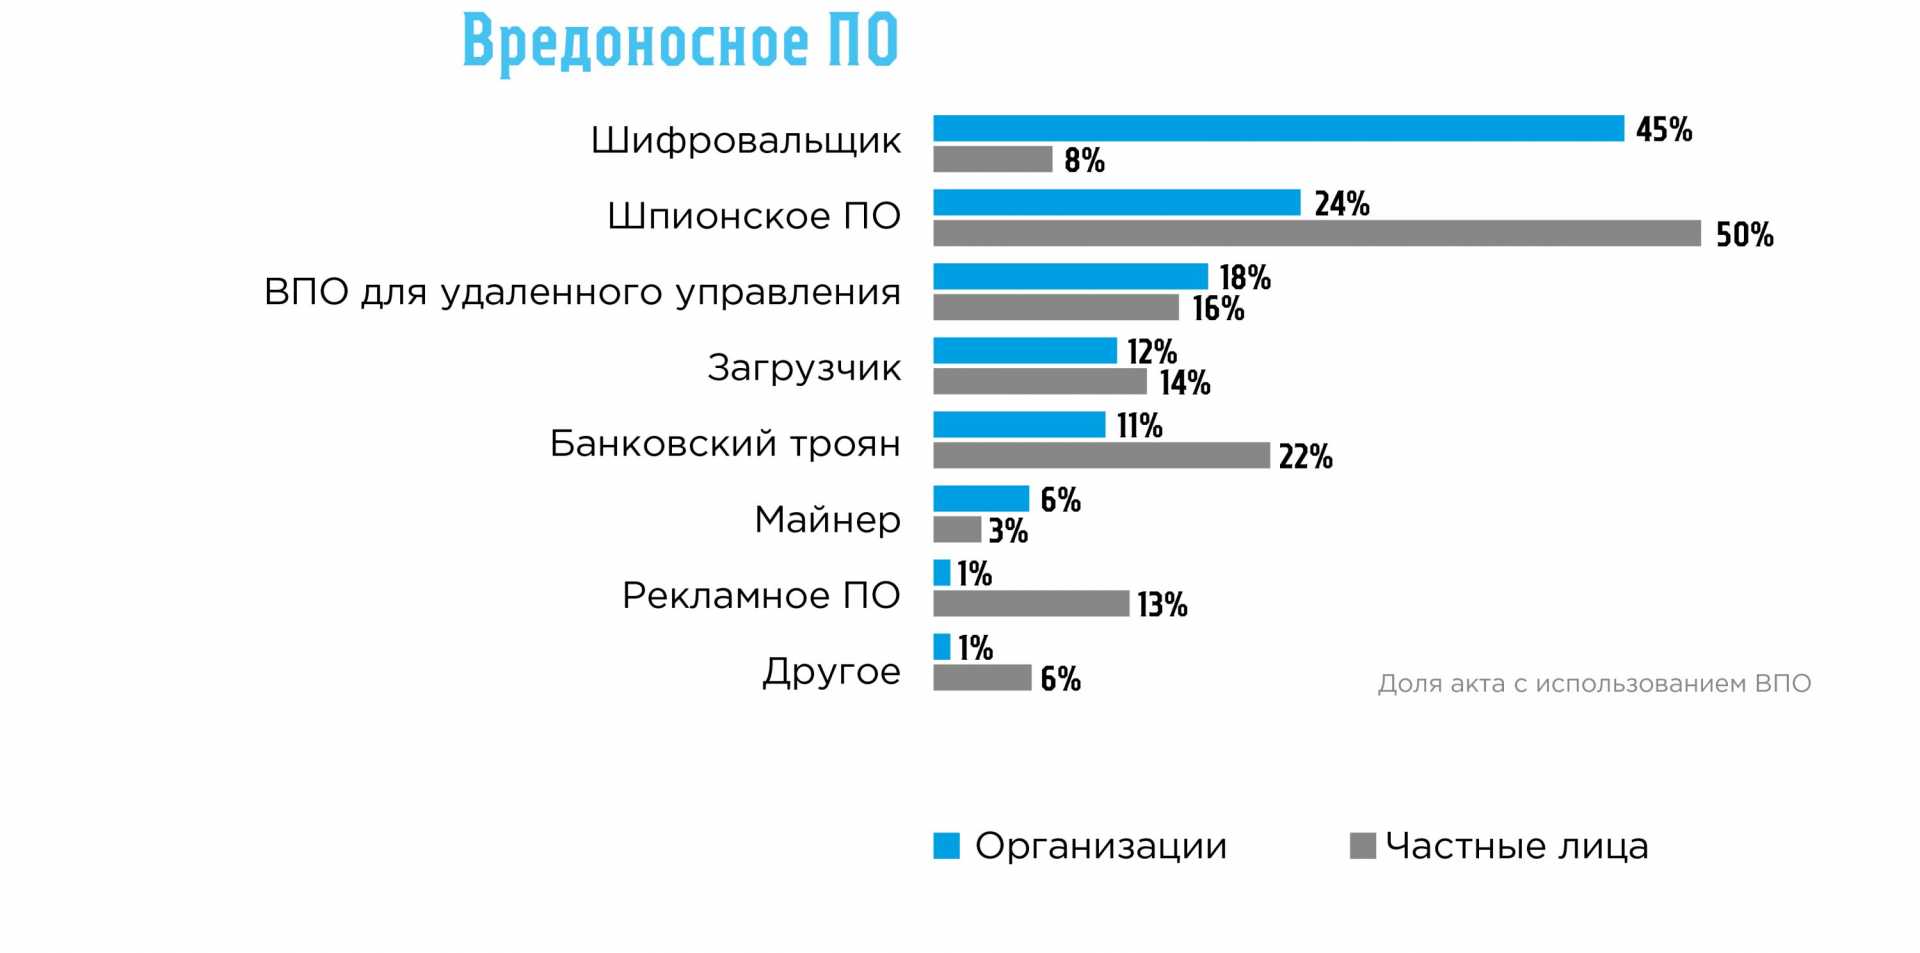
«Криминал меняет подход: раньше деньги крали, а сейчас начинают шантажировать. Так гораздо проще, — прокомментировал статистику генеральный директор Positive Technologies Юрий Максимов. — Прежде, чтобы украсть деньги у банка, помимо хакеров, нужны были дропперы и кардеры, которые вступают в тесный контакт с компанией. А теперь вымогатель может сидеть на Бали».
Буквально через пару дней его слова наглядно подтвердились: американская страховая компания CNA пострадала от хакеров-вымогателей и заплатила 40 млн долларов выкупа за восстановление доступа к своим файлам и сетям. Изначально хакеры требовали 60 млн долларов — это самый крупный выкуп за ransomware среди официально известных.
Модель «Аэропорт»
Интересный подход к ИБ, который поможет бизнесу существовать в новой реальности, предложил директор центра информационной безопасности компании «Инфосистемы Джет» Андрей Янкин. Он начал с истории возникновения подхода: сейчас в ИТ-интеграторе более 300 ИБ-специалистов, работу которых нужно как-то синхронизировать. Для этого в «Инфосистемах Джет» используют доступные на рынке фреймворки либо создают собственные. На уровне конкретных прикладных задач в компании разработали, например, свои подходы по Supply Chain Security, защите контейнеризации и мониторингу. Чтобы объединить все это, нужен был единый фреймворк, который позволил бы всем ИБ-сотрудникам работать в одной парадигме. Так появилась модель «Аэропорт».
Фреймворк «Аэропорт» показывает, как компания «Инфосистемы Джет» видит оптимальный подход к ИБ для любой отрасли: от анализа рисков до выбора средств защиты в условиях ограниченного бюджета. Модель получила такое название, потому что есть много аналогий между заложенным в ней пониманием ИБ и тем, как современные аэропорты выявляют нарушителей и злоумышленников благодаря многочисленным этапам контроля и мониторинга. Это позволяет не допустить катастрофических последствий и при этом не застопорить работу.
На заметку
Аппетиты злоумышленников растут космическими темпами. Сейчас методы, которыми раньше ломали только финансовые учреждения и госструктуры, применяют в самых неожиданных отраслях. «Наш клиент из сельского хозяйства в результате ИБ-инцидента потерял без малого миллиард рублей, которые не смог вернуть», — привел пример Андрей Янкин.
«Мы исходим из тезиса, что вас точно взломают. Поэтому нужно сделать так, чтобы злоумышленник продвигался как можно медленнее, а компания за это время смогла обнаружить и пресечь атаку», — объяснил Андрей.
Фреймворк состоит из трех уровней. Первый отвечает за затруднение продвижения злоумышленника в ИТ-инфраструктуре. На этом этапе вы меняете бизнес-процессы, ИТ-инфраструктуру и внедряете средства защиты. Второй уровень должен помочь обнаружить атаку и отреагировать на нее. Проще говоря, это всеобъемлющий мониторинг. Третий — это постоянные пентесты (а еще лучше киберучения) и оперативное улучшение защиты.
«Образно говоря, враг перейдет границу, но завязнет в болотах и не дойдет до Москвы. Верить в то, что в наше время можно построить систему, которую не взломают, как минимум наивно», — отметил Андрей Янкин.
Bug bounty не так интересен, как кажется
Сегодня практически все крупные корпорации запустили программы вознаграждения исследователей за найденные уязвимости — bug bounty. Изначально они были ориентированы на веб и ошибки в ПО, но в последнее время распространяются и на аппаратное обеспечение. Вознаграждения за «железные» уязвимости составляют десятки тысяч долларов — зачастую за них платят больше, чем за другие классы ошибок.
Тем не менее у hardware bug bounty есть особенности: в отличие от ошибок в ПО, уязвимости в железе и прошивке иногда невозможно исправить. При этом период ответственного разглашения может растянуться на годы: подобная ситуация произошла с известными уязвимостями в процессорах Intel.
«Заниматься bug bounty как основным видом деятельности, особенно в сфере железа, где требуется специальное оборудование, может быть не очень выгодно. Если верить статистике HackerOne, в 2020 г. Facebook выплатил всем исследователям около 2 млн долларов, а Intel c 2017 г. — всего 2,5 млн долларов», — рассказал независимый исследователь безопасности Максим Горячий.
Угроза моновендорной экосистемы
Еще об одной достаточно нетривиальной угрозе рассказал Александр Бондаренко, генеральный директор R-Vision. В своем докладе «Как выжить в битве экосистем кибербезопасности» он напомнил участникам форума о том, что моновендорные системы — это не только простое решение всех проблем. Это еще и угроза.
«Не надо замыкаться в рамках экосистемы одного вендора, — призвал эксперт. — В итоге это сделает вас уязвимыми и зависимыми от этой компании, Например, если у нее случатся какие-то проблемы или наступят санкционные риски, есть шанс того, что ваш бизнес остановится. К тому же я не знаю ни одного вендора, который бы делал классно вообще все».
Что дальше?
Насчет будущего ИБ эксперты были единодушны: в связи с ростом числа угроз, спрос на специалистов будет расти. Кадровая проблема никуда не денется, но это уже ни для кого не новость. О нехватке кадров ежегодно рассказывают на каждой ИБ- и ИТ-конференции. Директор по развитию бизнеса Positive Technologies в России Максим Филиппов пожаловался на то, что сотрудников их компании перекупают с welcome-бонусами, которые доходят до нескольких миллионов.
Аналитик Яна Юракова уверена, что в ближайшее время чаще будут атаковать промышленность и медицинские учреждения. Медицина выпадет из топ-3, только если пандемия закончится. Промышленность тоже вряд ли перестанет интересовать злоумышленников: уже сейчас в 84% случаев ее атакуют не ради денег, а чтобы получить ценные данные. Поскольку количество информации, собираемой и обрабатываемой предприятиями, в ближайшие годы будет только расти, количество желающих ее украсть тоже увеличится.
Еще один тренд: злоумышленники становятся осторожнее. Руководитель Центра мониторинга и реагирования на компьютерные инциденты CyberART ГК Innostage Антон Кузьмин рассказал, что атаки на ИТ-инфраструктуру, к примеру, могут длиться годами. За это время злоумышленники изучают ИТ-ландшафт, повышают свои привилегии, ищут слабые места и наиболее ценную для бизнеса информацию.
Одно из интересных последствий регулярных кибератак заключается в том, что делать свои ИБ-решения начинают государства, а не отдельные компании. Например, Япония после истории с американским оператором нефтепровода Colonial Pipeline (в мае этого года хакеры атаковали компанию и получили в биткоинах 90 млн долларов) задумалась о переходе на локальные технологии для обеспечения кибербезопасности.
«Уверен, что значимость информационной безопасности будет расти, — подытожил Дмитрий Гадарь, директор Департамента информационной безопасности Tinkoff.ru. — Мышление наших клиентов работает так: чем выше уровень ИБ, тем надежнее банк, значит, стоит брать именно его продукты. У меня даже мама заинтересовалась информационной безопасностью, представляете себе?»