Связаться с редакцией



Установление доверительных отношений между участниками коммуникаций превращается в одну из критически важных проблем нынешнего периода развития ИТ, называемого «эпохой участия» (примеры взаимодействия, характерные для современного бизнеса, приведены в Табл.1). Актуальность проблемы возрастает пропорционально количеству коммуникаций. Ее решение обычно возлагается на совокупность технологий, связанных с управлением сетевой идентификацией (Identity Management, IdM). Существует множество определений IdM, но Sun Microsystems придерживается определения аналитической компании Burton Group: «IdM – это бизнес-процессы и поддерживающая их инфраструктура, предназначенные для создания, использования и обеспечения подлинности цифровой идентификации субъектов или объектов».
Табл. 1. Коммуникации в современном бизнесе.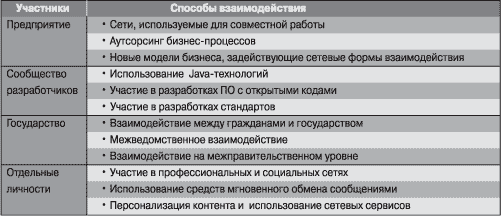
Проблема современного предприятия заключается в том, что число его информационных ресурсов переваливает за десятки и сотни – при количестве пользователей, кратном тысяче, а то и десятку тысяч. При этом пользователь выполняет разные роли на предприятии и, как правило, имеет доступ к ресурсам согласно таким ролям. Запоминание, хранение, синхронизация идентификационной информации становится серьезной проблемой для предприятия.
Для решения этих задач необходима система управления идентификационными данными пользователей, позволяющая автоматизировать процессы предоставления доступа, хранения и синхронизации идентификационных данных, а также проведение необходимых проверок/аудитов доступа к ресурсам предприятия.
Стоит отметить, что в отличие от других компаний – поставщиков решений IdM, Sun не воспринимает их лишь как инструмент однократной регистрации, а раскрывает перед заказчиками полный потенциал IdM и то, чем это направление может реально помочь их бизнесу. IdM позволяет обезопасить существенную часть бизнеса, сделать его более открытым и таким образом получить большую прибыль. Технологии IdM привлекают к себе внимание и быстро развиваются, поскольку они обеспечивают реальный контроль над тем, чем владеет предприятие.
Управление предприятием можно сравнить с управлением автомобилем. Возможности эффективного управления автомобилем определяются, кроме прочего, максимальными значениями ускорения и замедления. Следовательно, управляемое движение на высокой скорости обеспечивает не только мощный двигатель, но и эффективные тормоза. В контексте информационных систем Гейтс отводит IdM роль тормозной системы, которая предназначена для снижения потенциальных рисков, сопутствующих развитию бизнеса.
Средства управления сетевой идентификацией и правами доступа пользователей обеспечивают комплексную безопасность, способствуют более полному соответствию законодательным нормативам и позволяют автоматизировать процессы, что в свою очередь ведет к снижению издержек предприятия. Поясним несколько подробнее, какие преимущества дает применение систем управления сетевой идентификацией и правами доступа пользователей.
Безопасность
Использование IdM обеспечивает безопасность на нескольких уровнях:
- автоматизированное исполнение стратегии предприятия, связанной с аутентификацией и авторизацией пользователей, безопасное администрирование доступа к информационным ресурсам и аудит доступа на уровне операционных и прикладных систем;
- защита организации от внешних и внутренних угроз. Для всех значимых информационных активов создается механизм, позволяющий предоставлять доступ к ресурсам по жестко заданному сценарию. Он дает возможность определять, кто, когда и к чему имеет доступ, отслеживать нарушения политики безопасности, а при необходимости – принимать меры для блокирования нарушителя.
Средства IdM реализуют управление жизненным циклом пользовательских данных – от первого подключения к необходимому набору ресурсов (базы данных, прикладные системы, телефонная станция, система доступа в здание и т.д.) до отслеживания модификаций данных (смена должности, фамилии, семейного положения и т.д.) и связанных с этим изменений прав доступа (вплоть до окончания отношений при увольнениях или серьезных нарушениях).
Соответствие законодательным нормативам
Точное представление о том, кто и к каким информационным активам имеет (или имел раньше) доступ, обеспечивает предприятию соответствие определенным законодательным нормативам. Примером таких требований является Федеральный закон РФ «О персональных данных». Таким образом, доступ к персональным данным сотрудников и клиентов должен четко и ответственно контролироваться.
Серьезнейшим документом, заставляющим внедрять решения для контроля над доступом, является акт Sarbanes-Oxley. Исполнение его требований обязательно для предприятий, торгующих ценными бумагами на Нью-Йоркской фондовой бирже. Этот акт устанавливает персональную ответственность высшего исполнительного руководства предприятия за точность финансовых документов и процесс принятия решений. Акт регламентирует разграничение доступа к информации в зависимости от уровня ответственности сотрудника и его полномочий на те или иные действия. Кроме того, встроенные в IdM инструменты автоматического аудита позволяют обнаруживать неизбежные человеческие ошибки. Продолжив автомобильную аналогию, эту часть IdM можно сравнить с регулярным техосмотром, обеспечивающим контроль над состоянием автомобиля и безопасность движения.
Уменьшение затрат
Одним из важнейших критериев учета затрат на производство становится оценка эффективности инвестиций. При предоставлении ресурсов и контроле над доступом к ним без механизмов консолидации и автоматизации возникают значительные издержки, связанные с администрированием ИТ-ресурсов. В свою очередь регулярные аудиты политики доступа к ресурсам отнимают значительное время отдела ИТ.
Все перечисленные проблемы можно легко и изящно решить, применив IdM-решение и тем самым высвободив ресурсы для более продуктивной работы предприятия. В отличие от многих систем контроля над безопасностью, данная система автоматизирует ручной труд, а потому является окупаемой. Безусловно, сроки окупаемости зависят от предприятия и идущих на нем процессов, но с уверенностью можно говорить об экономической эффективности внедрения таких решений.
Защиту информационных активов предприятия нельзя свести только к контролю над тем, что корпоративные пользователи действительно являются теми, за кого они себя выдают (аутентификация), и к регламентации их возможностей доступа к корпоративным ресурсам (авторизация). Действие IdM должно распространяться не только на собственные корпоративные системы и приложения, но и на область контроля над доступом к системам и приложениям партнеров и поставщиков, находящимся вне границ корпоративной сети (в Extranet). По-настоящему действенная система IdM включает в себя весь комплекс механизмов распределения идентификационной информации между системами и приложениями – как во внутренней, так и во внешней сети.
По классификации, принятой в Sun Microsystems, все множество функций, которые должна обеспечивать система управления сетевой идентификацией, авторизацией и правами доступа пользователей на предприятии, можно разделить на три основные группы.
Обеспечение внутреннего контроля:
- обеспечение доступа и контроля над правилами, которыми регулируется и ограничивается доступ к информационным активам в зависимости от служебных функций сотрудника;
- предоставление в режиме реального времени сведений о том, кто и к чему имеет доступ, ведение архива доступа;
- автоматизация процедур аудита.
Исключение потенциальных уязвимостей:
- ограничение возможностей входа в систему единственной точкой аутентификации/авторизации пользователя;
- обеспечение полноценного визуального представления о том, кто и когда получал доступ к системе;
- реализация правил доступа к данным на основе ролей и функций участников коммуникаций.
Повышение качества обслуживания (QoS) за счет автоматизации и федерации сервисов:
- предоставление пользователям возможностей самообслуживания, в том числе управления паролями и учетными записями;
- передача части функций IdM партнерам;
- федерация функций IdM, распределенных между подразделениями и партнерами.
Перечисленные функции могут быть реализованы на базе архитектуры, использующей следующие основные программные решения Sun в области организации систем управления идентификационными данными пользователей и правами их доступа:
- Sun Java System Identity Manager – решение для автоматизированного создания учетных записей и синхронизации данных, относящихся к этим записям. Позволяет реализовать бизнес-процессы согласования предоставления /отключения доступа к ресурсам, автоматизировать делегирование полномочий, деактивировать доступ при изменении или завершении отношений между работником и компанией. Дает пользователям возможность самостоятельно управлять их паролями, обеспечивает мониторинг и проверку основных контрольных параметров идентификации, выявление нарушений и подготовку отчетов (т.е. функцию аудита).
- Sun Java System Access Manager – решение для однократной аутентификации пользователя в системе (Single Sign-On). Позволяет управлять доступом в соответствии с установленными ролями/правилами, устанавливать доверительные области – федерации (т.е. дает возможность партнерским приложениям, входящим в федерацию, применять аутентификационные данные пользователей), а также проводить аудит транзакций, относящихся к предоставлению доступа на время пользовательских сессий.
- Sun Java System Directory Server Enterprise Edition предоставляет услуги каталогов для хранения и управления данными идентификации, служит основой для инфраструктуры управления сетевой идентификацией. Sun Java Directory Server Enterprise Edition эффективно интегрируется в многоплатформенную среду и обеспечивает безопасную, доступную по требованию синхронизацию паролей с Microsoft Windows Active Directory.
Очень важно, что каждый из вышеперечисленных продуктов может быть встроен как отдельный модуль, реализующий определенные функции в рамках решения задач управления идентификационными данными пользователей в ИТ-инфраструктуре предприятия. Например, Sun Identity Manager прекрасно интегрируется со службами каталогов Microsoft Active Directory, Open LDAP и Oracle Internet Directory. Он может быть развернут на платформах IBM AIX, HP-UX, Windows, Solaris, Red Hat Linux, BEA WebLogic, IBM WebSphere, Sun Java Application Server.
В течение ряда лет Sun Microsystems проводит последовательную политику совершенствования Identity Manager. При этом корпорация обращает большое внимание на развитие его функциональности, минимизацию затрат при внедрении, возможность применения в гетерогенных средах. Технологическое лидерство Sun в данной области отмечено рядом независимых аналитиков. По данным Forrester Research за I квартал 2006 года, Sun Identity Manager является наиболее предпочтительным продуктом как с точки зрения функциональности, так и по количеству завершенных внедрений.