Связаться с редакцией

"Мы в своей открытой позиции видим вклад в общую кибербезопасность"
Дата публикации:
30.09.2026
Посетителей:
436
Просмотров:
453
Время просмотра:
2.3

№3 (327) / 2026
№3 (327) / 2026

Киберустойчивость начинается с неприятного признания: идеальной защиты не существует. В ноябре 2025 года Страховой Дом ВСК столкнулся с масштабной кибератакой, которая нарушила работу ключевых систем и потребовала длительного восстановления. Этот опыт заставил компанию пересмотреть не только технические подходы, но и логику управления кризисом. В интервью JetInfo член Совета директоров ВСК Роман Фролов рассказал, как выстраивалось восстановление после атаки, как повели себя конкуренты, к чему привела открытая коммуникация и почему киберустойчивость давно перестала быть задачей только ИБ.
— Роман, до инцидента 2025 года что для вас лично означала непрерывность бизнеса? И насколько это представление изменилось после того, как компании пришлось пройти через разрушительную кибератаку? Был ли у вас этап отрицания происходящего?
Я бы не сказал, что у нас был этап отрицания. Скорее, сначала было непонимание масштаба происходящего. До этого мы сталкивались либо с локальными техническими сбоями, либо с киберинцидентами меньшего масштаба. Например, могло пропасть электричество, но серверная продолжала работать на резервных источниках. Иногда возникали более длительные простои на стороне внешних сервисов, от которых зависели отдельные процессы, например, получение данных при страховании ОСАГО.
То, что произошло 11 ноября, в первые минуты тоже воспринималось как временная остановка: казалось, что еще немного — и все заработает. Но с каждой минутой становилось понятнее, что в ближайшее время ничего не восстановится. Примерно через час после инцидента собралось правление — и были приняты первые организационные решения. Полного понимания масштаба катастрофы в тот момент, конечно, еще не было.
Раньше казалось, что на непрерывность бизнеса в первую очередь влияют внешние факторы: регуляторная среда, макроэкономическая обстановка, технологические тренды, которым должна следовать любая финансовая компания. Но наш опыт показал, что устойчивость бизнеса не меньше зависит от внутренних факторов — инфраструктуры, уровня защиты и готовности компании быстро восстановиться.
— Если устойчивость бизнеса во многом определяется внутренней готовностью к восстановлению, то кто должен быть в центре этого процесса? Это зона ответственности службы ИБ?
Важно понимать: ИБ-специалисты не могут решить такую ситуацию в одиночку. Они могут защищать внешний и внутренний периметр, локализовывать отдельные угрозы, но восстановление работы компании после масштабной атаки — это вопрос не только информационной безопасности.
Речь идет об организации работы всей команды, принятии управленческих решений, расстановке приоритетов. Ключевая роль здесь принадлежит прежде всего первому и второму уровням управления. Именно топ-менеджмент напрямую влияет на то, как быстро компания сможет сориентироваться, перестроить работу и начать восстановление.
В сфере резервного копирования работает правило «3-2-1», согласно которому необходимо создавать как минимум три копии одного набора данных, хранить их как минимум на двух различных носителях и иметь хотя бы одну копию удаленно вне основного места хранения
— В момент инцидента какие решения остаются на уровне первого лица компании, а какие должны уходить в работу функциональных и технических команд?
В такой ситуации нельзя ждать, пока «технические специалисты разберутся»: фокус всего топ-менеджмента должен быть немедленно переключен на восстановление. Первое решение — собрать кризисный штаб под руководством генерального директора и сразу разложить работу по функциональным группам. У каждого направления должна быть понятная зона ответственности: кто отвечает за инфраструктуру, кто — за ИБ, кто — за коммуникации с сотрудниками, регуляторами, правоохранительными органами, клиентами и партнерами.
Нужна регулярная сверка — например, совещания штаба каждые два часа, где быстро фиксируется, что уже сделано, что заблокировано, какие решения нужно принимать немедленно и какие ресурсы требуются командам.
Очень помогает визуальное управление — условная kanban-доска, на которой весь процесс восстановления виден как на ладони. Роль первого лица в такой системе — принимать стратегические решения: утверждать план восстановления, выделять ресурсы, обеспечивать взаимодействие с регуляторами и участвовать в публичной коммуникации. Операционное управление при этом должно оставаться за топ-менеджерами второго уровня.
Отдельно стоит упомянуть, что важно заранее составить перечень партнеров, которые в момент аварии максимально оперативно помогут организовать процесс восстановления. И конечно, к такой ситуации нельзя готовиться только на бумаге. Лучший способ проверить реальную готовность команды — киберучения. Например, моделирование масштабного сбоя, что, несмотря на стоимость, является бесценной инвестицией в устойчивость.
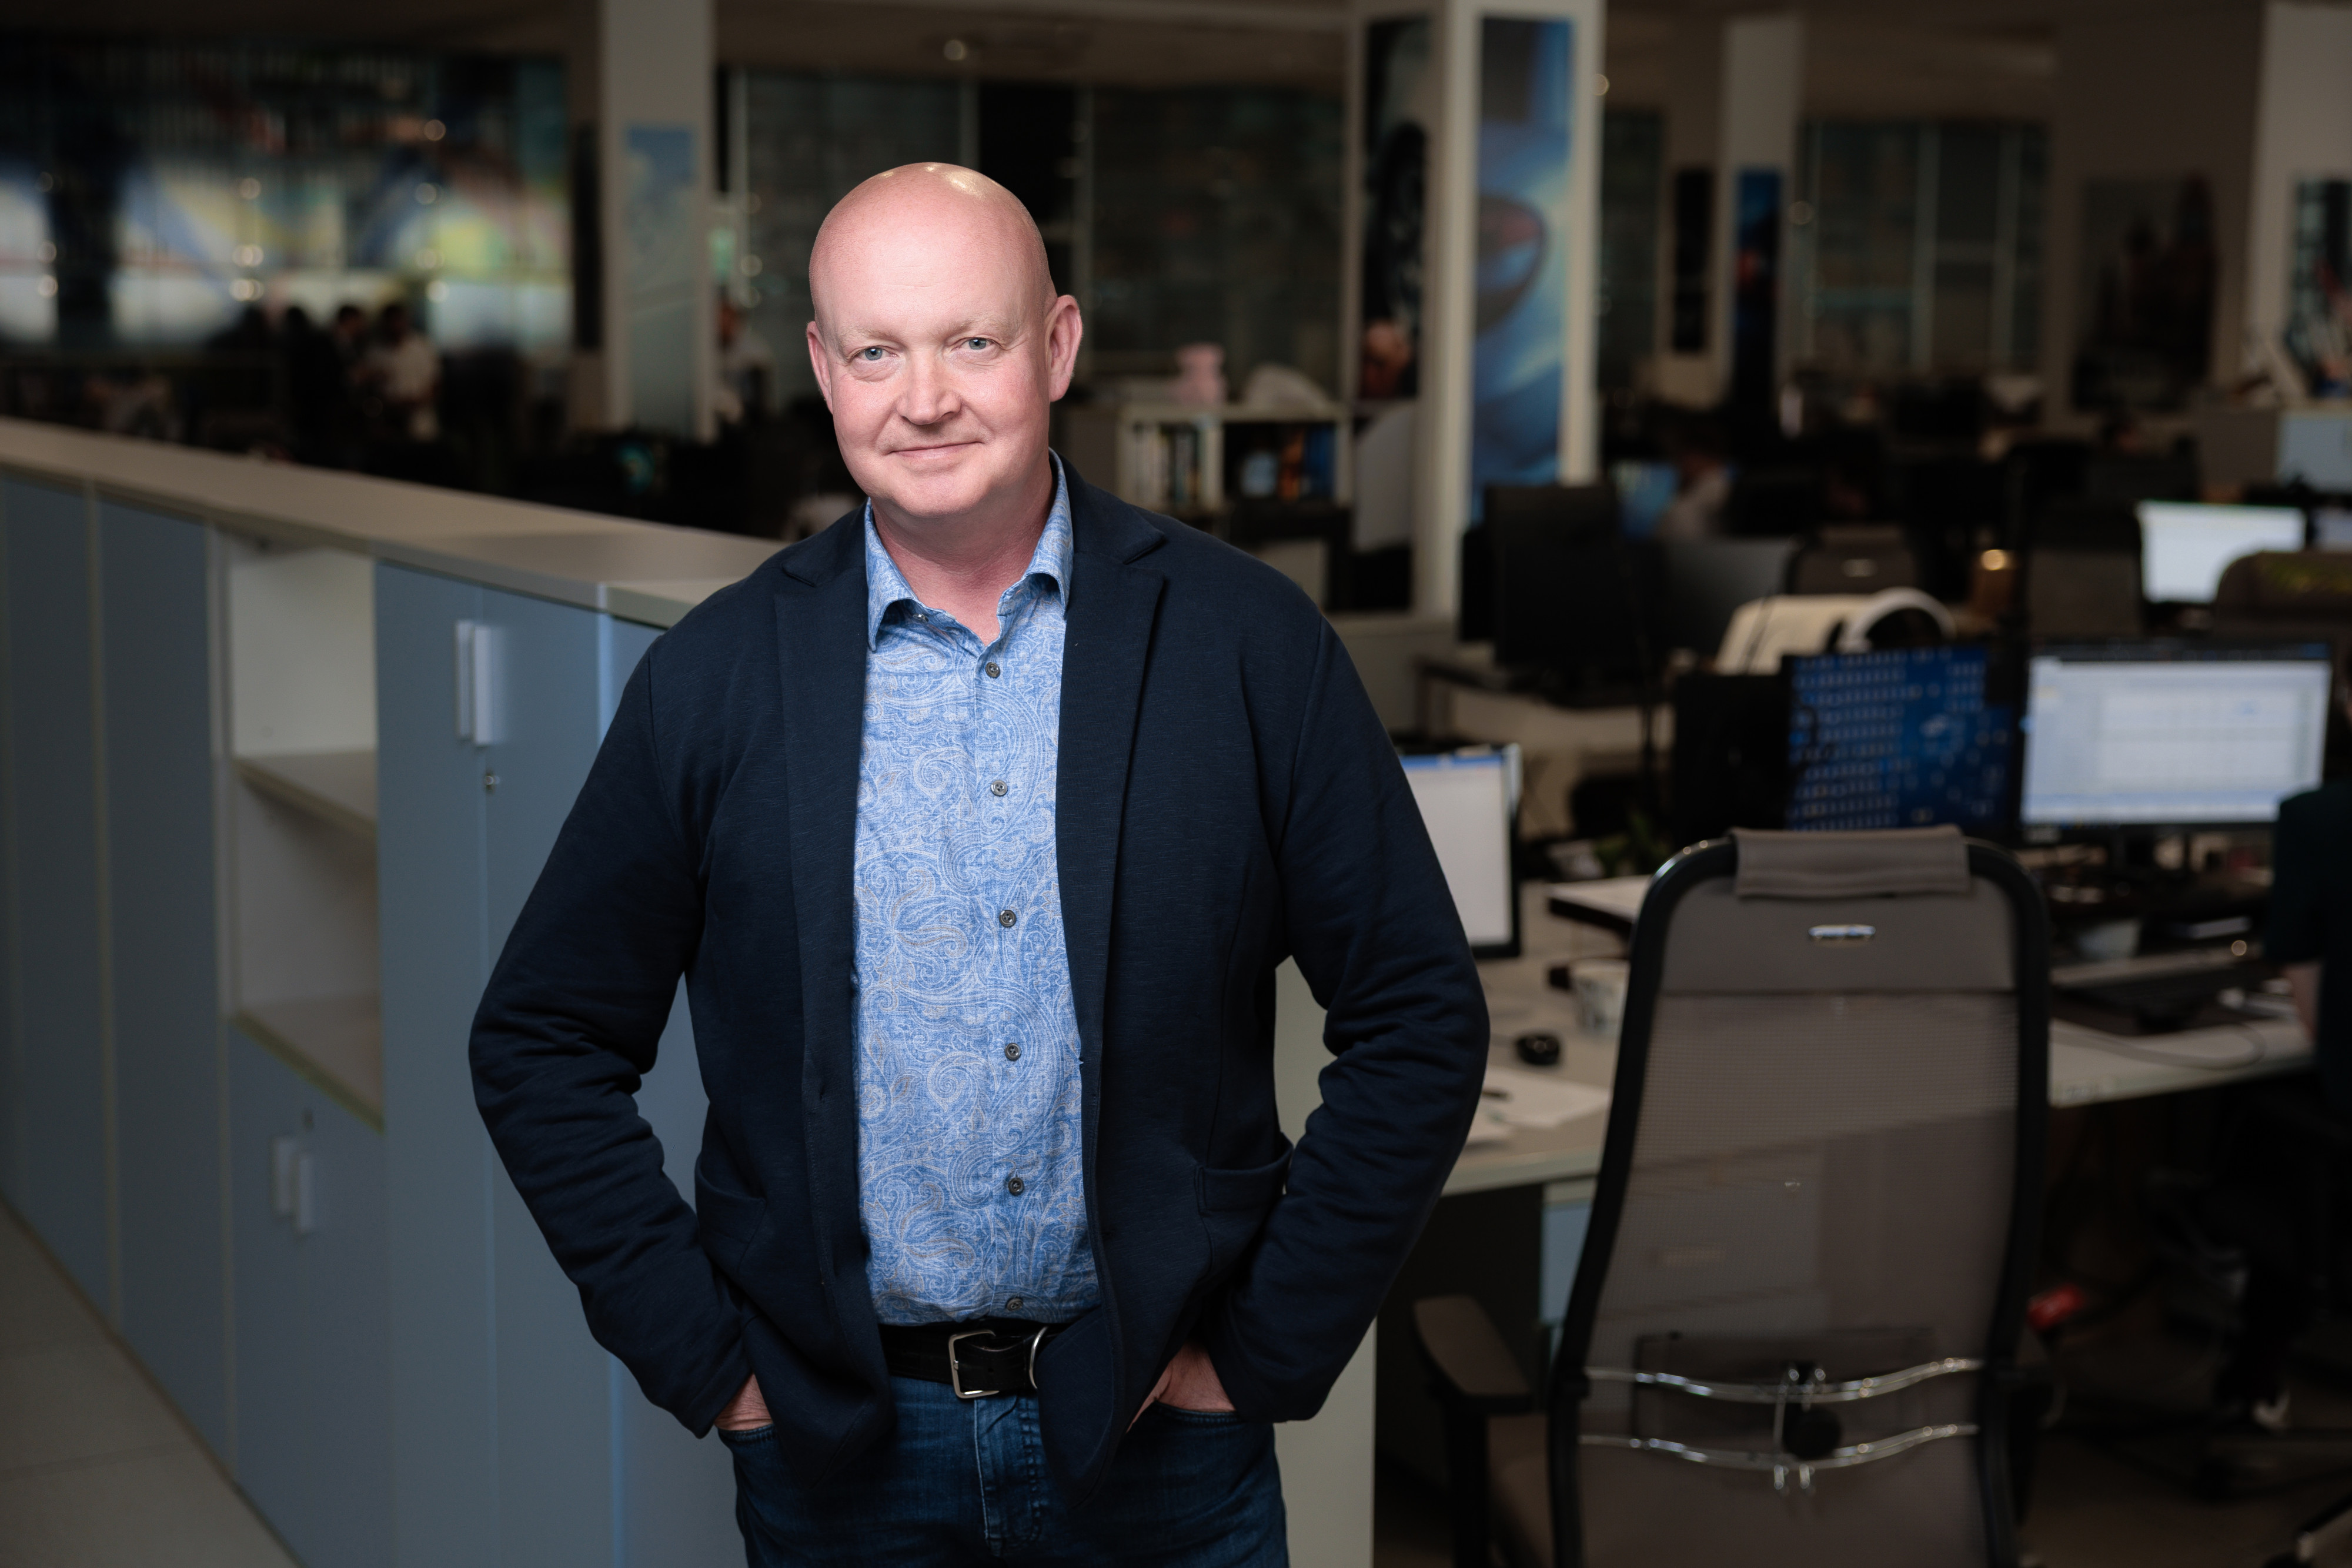
— На ЦИПР-2026 вы отмечали, что восстановление заняло месяц.
Сроки зависели от конкретных систем. Если говорить о продающем контуре, то его мы восстанавливали примерно три недели. Но важно понимать: продающий контур не существует сам по себе. За фронт-офисными решениями стоят базы данных, учетные системы, печатные формы, системы принятия решений и тарификации, API-интеграции с партнерами и другие внутренние сервисы. Если этот фундамент нестабилен, нет смысла запускать пользовательские приложения — они просто не смогут корректно работать.
Инфраструктуру мы восстановили раньше, но для бизнеса ключевым показателем стал именно запуск продаж. Нам помогло то, что продающий контур в основном построен на микросервисной архитектуре: у нас не было одной большой монолитной системы, восстановление которой могло бы занять неопределенно долгое время. При этом ряд критичных процессов мы не останавливали ни на минуту. Например, урегулирование убытков продолжало работать и в Москве, и в регионах, потому что для нас было принципиально важно выполнять обязательства перед клиентами и партнерами.
— А как это работало на практике?
Мы продолжали принимать заявления на урегулирование, хотя какое-то время не могли полноценно сопоставлять их с данными в системах и проверять, действительно ли полис был оформлен у нас. Конечно, мы понимали, что теоретически это создает риск фрода: человек мог прийти с недействительным или поддельным полисом, а в моменте у нас не было технической возможности быстро это проверить. Но мы осознанно приняли на себя этот риск, потому что остановка урегулирования была бы для клиентов очень болезненной. Позже, когда мы ретроспективно проанализировали все выплаты и обращения за этот период, оказалось, что фактического мошенничества не было.
Помимо этого, поняв, что у нас не работает контакт-центр по ДМС, мы в течение нескольких часов переключили обслуживание на подрядчика с сохранением прежних номеров. Это позволило продолжить работу с клиентами. Инцидент инцидентом, но людям может понадобиться скорая помощь, консультация или другая срочная поддержка.
— В вашей истории восстановление затянулось во многом потому, что злоумышленники полностью уничтожили резервные копии в одном из ЦОД. По вашим оценкам, почему им удалось это сделать? В архитектуре хранения бэкапов была уязвимость?
Слабая точка в таких историях редко бывает одна. Обычно это цепочка обстоятельств, которая срабатывает как эффект домино. В нашем случае дополнительным фактором стало то, что мы как раз находились в процессе переезда из одного ЦОД в другой. Переезд шел по графику, но технически еще не был завершен, поэтому между двумя площадками сохранялись каналы связи. В результате бэкапы в первом ЦОД были повреждены. Если бы они уже успели полностью переехать во второй ЦОД, где резервные копии не пострадали, восстановление прошло бы значительно быстрее. Поэтому проблема не в том, что сама идея резервного копирования не работает. Она работает, но только если бэкапы действительно изолированы от продуктивной среды.
— Роман, а что происходит с командой, когда неделями приходится работать в таком напряженном режиме?
Вообще, в таких условиях очень быстро становится видно, кто чего стоит. Команда ВСК показала себя очень слаженной и надежной. Никого не приходилось заставлять выходить на работу не по графику: все понимали, что в любой момент может потребоваться их ресурс. После случившегося мы вместе с генеральным директором и правлением решили отдельно отметить людей, которые особенно активно участвовали в восстановлении, и создали номинацию «Герои ВСК» — коллеги получили и денежные премии, и публичное признание. Для нас было важно, чтобы люди почувствовали: их вклад увидели и оценили.
Что касается топ-менеджмента, мы не писали код и не могли заменить ИТ-специалистов, но своим примером показывали командам второго и третьего уровней, как нужно относиться к компании и к делу в кризисной ситуации. Тогда многие из нас впервые глубоко погрузились в темы, которые раньше казались набором непонятных аббревиатур. К слову, у меня, как и у многих топ-менеджеров и членов правления, первый выходной после атаки был только 31 декабря. Хотя продающий контур мы запустили примерно через три недели после инцидента, нам еще предстояло восстановить страховой учет, контур безопасности, отдельные внутренние процессы.
— Помимо огромной нагрузки, в такие моменты в коллективе возникает много тревоги и слухов. Что помогало удерживать нормальную атмосферу внутри компании?
Да, мы понимали, что в регионах слухов может быть даже больше, чем в Москве, поэтому старались регулярно информировать сотрудников о происходящем. Несмотря на то, что многие системы не работали, мы смогли собрать большую видеоконференцию с региональными точками продаж и провести ежемесячное подведение итогов — как делали это всегда. Очень показательная история — выплата аванса. Инцидент произошел 11-го числа, а 15-го коллектив должен был получить деньги. Внутренние системы учета рабочего времени не работали, но банк-клиент был доступен. Мы приняли решение повторить октябрьский платеж, вручную исключили тех, кто к этому моменту уволился, и выплатили аванс в срок. На первый взгляд, это операционная деталь, но для атмосферы в коллективе она имела огромное значение: сотрудники чувствовали стабильность.
— А как выстраивались внешние коммуникации?
Мы сразу проинформировали регулятора, налоговую службу, правоохранительные органы, подали необходимые заявления и начали выстраивать коммуникацию с клиентами и партнерами. Наша позиция была простой: лучше рассказать самим, чем ждать, пока за тебя это сделает кто-то другой. Мы не стали объяснять происходящее «техническими работами» или просить подождать пару дней — почти сразу на сайте разместили баннер с сообщением о том, что произошел киберинцидент. При этом подчеркнули главное: компания продолжает выполнять свои обязательства.
Открытая позиция помогла и во взаимодействии с рынком. У нас возникли сложности с продажей ОСАГО, а это обязательный вид страхования, который должен быть доступен по всей территории России. Коллеги по страховому рынку, в том числе конкуренты, повели себя как партнеры: помогли с запасами полисов, чтобы мы могли обеспечить ими филиалы и продолжить работу. Недобросовестной конкуренции в этот момент не было, и это действительно дорогого стоит.
То же самое касается партнеров по восстановлению. Многие подключались очень быстро, еще до оформления контрактов и согласования бюджетов, потому что понимали: в такой ситуации нельзя терять время на бюрократию.
— Ваша открытая позиция впечатляет. Далеко не все компании рассказывают о кибератаках публично…
Мы в своей открытой позиции видим в том числе вклад в общую безопасность. Сегодня кибератаки — не исключение, а реальность, с которой может столкнуться любая компания. По данным исследования «Инфосистемы Джет», в 2024 году в России было более 31 тыс. кибератак на различные предприятия, в 2025-м — уже 105 тыс., а за первое полугодие этого года — примерно столько же, сколько за весь прошлый год. На фоне таких цифр какой смысл делать вид, что проблема вас не касается?
Наш опыт может помочь другим компаниям лучше подготовиться и быстрее сориентироваться в кризисе. Поэтому мы продолжаем открыто говорить о том, что произошло: выступаем на отраслевых площадках, рассказываем о восстановлении, приглашаем партнеров на референс-визиты в наш офис. Причем зовем не только специалистов по ИБ, но и собственников, генеральных директоров, топ-менеджеров. Потому что киберустойчивость не должна оставаться темой только безопасников. Когда первые лица слышат от первых лиц, как атака влияет на бизнес, продажи, клиентов, сотрудников и партнеров, отношение к этой теме меняется молниеносно.
— После произошедшего вы честно признавали, что существовавший в компании план непрерывности бизнеса оказался не до конца применимым к реальности. Как считаете — почему?
Не могу сказать, что наш BCP оказался формальным или плохим: это был нормальный, рабочий документ. Но такие планы часто пишутся по учебникам и методологиям. А когда все происходит в реальности, выясняется, что между методологией и практикой может быть очень большая дистанция.
Можно подробно описать, что делать при отказе конкретной системы, сбое отдельного сервиса или потере части инфраструктуры. Но когда одновременно реализуется много рисков, да еще с катастрофическими последствиями, привычного сценария недостаточно. Большинство компаний в BCP чаще прорабатывают наиболее вероятные события, а не самые масштабные. У нас тоже были хорошо описаны и детально разобраны сценарии по отдельным системам, но мы не предполагали, что повреждение окажется комплексным.
Поэтому я бы сказал так: наш BCP был полезен, но не рассчитан на кризис такого масштаба. После получения подобного опыта становится понятно, что план непрерывности бизнеса должен не просто описывать вероятные сбои, а проверять готовность компании к действительно катастрофическим сценариям. Причем не на бумаге, а на практике: через тестирование планов аварийного восстановления (DRP), восстановление из резервных копий, моделирование масштабных отказов.
— Свой BCP, очевидно, вы переработали?
Да, и продолжаем перерабатывать дальше. Он должен постоянно обновляться с учетом новых рисков. Сейчас мы оцениваем сценарии с точки зрения не только вероятности, но и возможных катастрофических последствий. Это большая системная работа: ею занимается отдельное подразделение.
— А как после атаки изменился подход к проверке защищенности? Вы стали чаще проводить разного рода учения?
Безусловно, средства информационной защиты у нас были и до атаки: работал центр ИБ (SOC), использовались разные инструменты мониторинга и защиты. Возможно, какие-то проверки, например, пентесты, проводились не так часто, как это необходимо в сегодняшних условиях, но защита была. При этом важно понимать: стопроцентной защиты не существует. Если злоумышленники целенаправленно хотят атаковать компанию, они будут искать разные пути: через подрядчика, напрямую, через уязвимости в инфраструктуре или сотрудников. Даже двухфакторная аутентификация сама по себе не является гарантией.
Сейчас мы регулярно проводим пентесты и делаем это в разных форматах. Есть внешние подрядчики, которые пытаются найти уязвимости со стороны, а есть внутренние проверки — своего рода мини-провокации, которые позволяют понять, как реально работает защита сейчас: насколько быстро реагирует SOC, видит ли он подозрительную активность, как отрабатывает процессы эскалации.
— Если говорить о последствиях масштабных кибератак для бизнеса, что в итоге обходится дороже всего: техническое восстановление, простой, репутационные риски, потеря клиентов?
Если говорить о прямых потерях, то дороже всего, конечно, обходится простой. Для компании с сотнями миллионов рублей ежедневного оборота каждый день остановки — это очень большие деньги. Расходы на техническое восстановление тоже существенные, но на фоне стоимости простоя они уже не выглядят главным источником потерь.
Мы теперь с полной осознанностью, как страховщики, прошедшие через кибератаку, предлагаем нашим партнерам услугу киберстрахования. Это сервисно-страховой продукт: с одной стороны, компенсация расходов, с другой — практическая помощь в восстановлении. Потому что, когда все уже случилось, главный вопрос не только в том, сколько вам возместят, но и в том, кто поможет снова запустить бизнес.
— Что вы посоветуете компаниям, которые пока не проходили через такой кризис?
В первую очередь помнить: вопрос уже не в том, случится атака или нет, а в том, когда она произойдет. А значит, следует заботиться не только о кибербезопасности, но и о киберустойчивости. Заранее продумывать, как будете восстанавливать инфраструктуру, процессы, какие ресурсы для этого понадобятся. Оценивать все действия компании не только через призму того, насколько хорошо закрыт периметр, но и задавая вопрос: как быстро бизнес сможет подняться из руин?

Опыт работы компании «Инфосистемы Джет», подтверждая общие тенденции в области программных и аппаратных средств хранения информации, свидетельствует о том, что традиционные системы хранения данных (СХД) уже не могут в полном объеме удовлетворять ...
Непрерывность бизнеса – одно из ключевых условий успешного функционирования любой современной компании.
Более 80% фишинговых писем рассылается с помощью ПО, которое можно приобрести всего за 299 рублей — просто сказка для хакеров. Цель киберпреступников — украсть конфиденциальную информацию и сделать так, чтобы бизнес потерял доверие клиентов и столкнулся с репутационными потерями. Ideco NGFW фильтрует трафик, анализируя входящие и исходящие данные, задерживая потенциально вредоносные пакеты и блокируя попытки несанкционированного доступа.
Первый – этап творческий, когда создается что-то новое, еще неизвестное. И второй – этап рутинный, когда активное созидание сменяется кропотливой работой по поддержанию в работоспособном состоянии всего того, что было создано на первом этапе.
В России, Украине, Казахстане, Таджикистане и Узбекистане «ВымпелКом» работает под торговой маркой «Билайн» (Beeline).
Сегодня важно не только предотвращать сбои, но и уметь становиться сильнее после них. Что такое антихрупкость в ИТ глазами экспертов отрасли
Материал о зрелости процессов восстановления, роли непрерывности бизнеса и необходимости объединения ИБ, ИТ и кризисного управления
Культура ИБ. Организация службы ИБ. Киберустойчивость.
Мы всегда рады ответить на любые Ваши вопросы
Благодарим за обращение. Ваша заявка принята
Наш специалист свяжется с Вами в течение рабочего дня