Связаться с редакцией


Кибератака запускает в компании сразу два кризиса — технический, когда нужно остановить атаку и восстановить системы, и коммуникационный, когда необходимо объяснить клиентам и партнерам, что произошло. При этом репутационные последствия часто зависят не столько от масштаба самого инцидента, сколько от выбранной стратегии поведения. Одни компании отрицают атаку или маскируют ее под технический сбой, другие — признают проблему лишь частично, третьи — открыто рассказывают о произошедшем и своих дальнейших действиях. Разбираемся, как работают стратегии отрицания, торга и принятия, к каким последствиям они приводят и какие действия в первые часы после киберинцидента помогают сохранить доверие рынка.
Отрицание, торг и принятие — это не всегда последовательные этапы, которые проходит организация. Скорее — три возможные стратегии, одну из которых бизнес должен выбрать в первые часы и дни после инцидента. Причем выбранная позиция повлияет не только на текущую репутацию, но и на число кризисов, которые компании придется пережить в дальнейшем.
«Если смотреть на крупные инциденты последних лет, то для репутации бизнеса обычно оказывается критичным не сам факт атаки, а то, как компания ведет себя после ее обнаружения. Отношение рынка к киберинцидентам заметно изменилось: клиенты, партнеры, работники и регуляторы понимают, что атаковать могут практически любую организацию. Однако ожидания в отношении реакции бизнеса теперь иные: клиенты и партнеры гораздо легче воспринимают сам факт инцидента, чем ощущение того, что компания пыталась скрыть проблему».
Антон Мерцалов,
старший менеджер практики кибербезопасности компании «Технологии Доверия»
Отрицание: «У нас технические работы»
Первая реакция — попытаться сделать вид, что ничего серьезного не произошло. Компания молчит, называет недоступность сервисов техническим сбоем или плановыми работами, а иногда категорично заявляет, что данные клиентов не пострадали, хотя расследование еще продолжается.
Причины такой реакции понятны. Руководство боится паники, оттока клиентов, внимания регуляторов и падения продаж. Возникает надежда на то, что ИТ-команда быстро восстановит системы, а инцидент удастся оставить внутри компании. Но информационный вакуум редко сохраняется надолго. О взломе могут первыми рассказать злоумышленники, сотрудники, отраслевые каналы или СМИ. После этого бизнесу придется объяснять уже не только саму атаку, но и замалчивание последствий.
«Попытка скрыть информацию однозначно наносит большой и долгосрочный ущерб. Кибератака сегодня — это технический вызов, которого практически невозможно избежать, но который компания способна преодолеть. Сокрытие же — этический провал, ставящий под сомнение саму надежность компании как партнера. В модели “отрицание — торг — принятие” отрицание и попытка скрыть инцидент за “техническими работами” — самая разрушительная стратегия. Как только вскрывается правда, компания получает двойной удар: за техническую уязвимость и за попытку обмана».
Дарья Керценбаум,
директор по коммуникациям и PR компании Kept
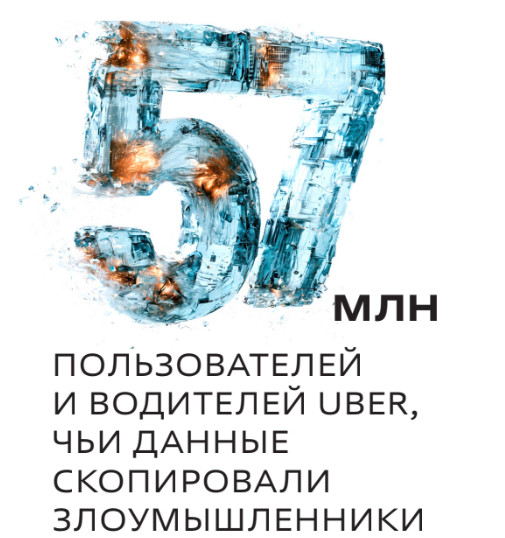
Вместо того чтобы сообщить об инциденте, Uber выплатила злоумышленникам 100 тыс. долл. в обмен на неразглашение информации и удаление похищенных данных. Компания не сообщила о взломе Федеральной торговой комиссии США, которая в тот момент уже расследовала другой инцидент, связанный с безопасностью данных Uber. Публично об атаке стало известно примерно через год, после смены руководства компании. В итоге инцидент превратился в историю не столько о недостаточной защите данных, сколько о намеренном сокрытии произошедшего.
Кейс Uber показывает главную опасность отрицания: компания получает не один кризис, а два. Сначала ей приходится отвечать за утечку данных, а затем — за решение скрыть ее от пользователей и регуляторов. При этом второй кризис нередко оказывается болезненнее первого, поскольку ставит под сомнение уже не качество технологий, а надежность самого бизнеса.
Торг: признать, но не до конца
Полное отрицание становится все менее жизнеспособной стратегией, поэтому компании чаще занимают промежуточную позицию — торг. Речь здесь идет не о переговорах с хакерами и выплате выкупа, а о попытке признать проблему лишь частично и выиграть время.
Компания уже признает, что столкнулась с проблемой, но старается максимально уменьшить ее масштаб: «зафиксирована подозрительная активность», «затронута часть инфраструктуры», «основные системы работают штатно». Иногда такие формулировки продиктованы осторожностью: расследование действительно продолжается, а подтвержденных данных мало. Но торг начинается там, где осторожность превращается в намеренное преуменьшение последствий.
Бизнес пытается выиграть время: сначала сообщить минимум, затем дождаться результатов расследования и только после этого раскрыть детали. Риск заключается в том, что новые факты могут противоречить первоначальной версии.
«Наиболее рискованными стратегиями остаются отрицание или попытка выиграть время за счет неполного раскрытия информации. Когда компания сначала заявляет об отсутствии серьезных последствий, затем признает часть инцидента, а позже вынуждена пересматривать собственную позицию, возникает уже не один кризис, а несколько последовательных кризисов доверия. Поэтому раннее признание факта атаки — без преждевременных выводов о ее масштабе — в большинстве случаев оказывается более устойчивой стратегией».
Антон Мерцалов,
старший менеджер практики кибербезопасности компании «Технологии Доверия»
Вот почему в первые часы особенно опасны типовые формулировки. Если в дальнейшем заявление придется корректировать, аудитория запомнит не то, что расследование помогло установить новые обстоятельства, а то, что первоначальные слова оказались неверными. При этом контролируемое раскрытие информации о произошедшем само по себе не является торгом. Компания не обязана сразу публиковать технические подробности, возможные версии атаки или точное количество затронутых записей. Граница проходит между осторожностью и попытками создать заведомо более благополучную картину.
Корректная позиция звучит так: факт инцидента подтвержден, расследование продолжается, окончательный масштаб пока не установлен. Некорректная: серьезных последствий нет, — хотя компания еще не может этого знать.
Принятие: сначала факты — затем оценки
Стадия принятия начинается с признания простой реальности: инцидент уже произошел, компания сама становится основным источником сведений, приводит подтвержденные факты, прямо обозначает границы известного и регулярно обновляет информацию.
При этом одного публичного признания недостаточно. Открытая коммуникация работает только в том случае, когда внутри организации уже создан кризисный штаб, определены ответственные и налажен постоянный обмен информацией между ИБ, ИТ, юристами, PR-службой и руководством.
«Принятие требует внутренней компетенции. Заявить “мы атакованы, разбираемся” при видимом хаосе внутри компании почти так же разрушительно, как и замалчивание. Компания должна быть первым и главным источником информации о кризисе для всех аудиторий. Для этого необходимо активировать кризисную группу, наладить постоянный сбор фактов и назначить одного спикера по теме. Первое сообщение должно содержать факт инцидента, информацию о принятых мерах и контакт для запросов, а дальше необходимо регулярно обновлять сведения».
Дарья Керценбаум,
директор по коммуникациям и PR компании Kept
Показательным примером такой стратегии стала реакция российского бренда одежды 12 Storeez на атаку, случившуюся летом 2025 года. В ночь с 8 на 9 июня хакеры получили доступ к корпоративной инфраструктуре. Они зашифровали и удалили часть данных, а также повредили около 30% резервных копий. В магазинах начались сбои в работе касс, возникли очереди, временно перестали работать сайт и мобильное приложение.
16 июня бренд публично сообщил, что подвергся самой масштабной хакерской атаке в своей истории. Компания не стала объяснять происходящее плановыми техническими работами: она рассказала о проблемах с внутренними системами из-за взлома, извинилась перед клиентами и продолжила делиться информацией о восстановлении сервисов. Позже представители бренда сообщили, что одной из причин успешного проникновения киберпреступников стало отсутствие многофакторный аутентификации для внешнего доступа. Злоумышленники потребовали 20 млн руб. в криптовалюте за ключи дешифрования и неразглашение информации, но бренд отказался платить выкуп.
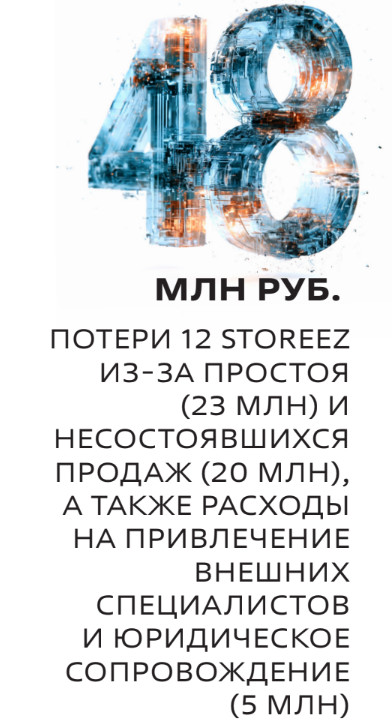
Именно поэтому случай 12 Storeez можно отнести к полному принятию. Компания не ограничилась дежурными фразами, а объяснила, что именно произошло, почему защита не сработала, каких потерь это стоило и как проходило восстановление. Бренд открыто рассказал и о требовании выкупа, и о собственных недостатках, не пытаясь представить атаку исключительно как внешнее и совершенно непредотвратимое событие.
Такая коммуникация не уменьшает последствия атаки, но меняет отношение аудитории: клиенты видят организацию, которая способна признать проблему, отвечать за свои решения и делать выводы.
Первые сутки киберинцидента: план действий
Первые 1–2 часа
- Активировать кризисный штаб
Подключить руководство компании, ИБ- и ИТ-службы, юридический блок, PR, а также подразделения, отвечающие за работу с клиентами и партнерами. При необходимости привлечь внешних специалистов по расследованию инцидентов и кризисным коммуникациям.
- Определить порядок принятия решений
Зафиксировать, кто собирает и проверяет информацию, кто согласовывает сообщения и кто имеет право выступать от имени компании.
- Создать единый контур обмена информацией
Все участники кризисного штаба должны опираться на одну версию событий и использовать только подтвержденные данные.
- Не искать виновных и не оценивать ущерб преждевременно
В первые часы информация почти всегда неполна, поэтому поспешные выводы могут привести к ошибочным заявлениям.
Первые 4–8 часов
- Подготовить первое официальное сообщение
В нем следует подтвердить факт инцидента, сообщить о начале расследования и о привлечении необходимых специалистов, а также пообещать обновлять информацию в дальнейшем.
- Говорить только о подтвержденных фактах
Не стоит давать окончательную оценку масштаба атаки, состояния систем или возможной утечки, пока расследование продолжается.
- Подготовить сообщения для разных аудиторий
Сотрудникам, клиентам, партнерам, регуляторам и СМИ нужна разная степень детализации, но фактическая основа всех сообщений должна оставаться единой.
Первые 24 часа
- Перейти к регулярным обновлениям
Даже если новых подтвержденных данных пока нет, важно сообщать, что расследование продолжается и ситуация находится под контролем.
- Не допускать информационного вакуума
При длительном молчании пространство быстро заполняется слухами, предположениями и версиями внешних источников.
- Сохранять последовательность сообщений
Новые заявления не должны противоречить предыдущим. Если информация уточняется, необходимо прямо объяснить, что именно изменилось.
- Следовать главному принципу открытой коммуникации
Говорить раньше внешних источников, но приводить только проверенные факты. Такой подход дает компании больше шансов сохранить доверие клиентов, партнеров и рынка
Решает реакция
После кибератаки компания отвечает не только за то, насколько быстро восстановит системы, но и за то, как будет говорить о произошедшем. Отрицание почти всегда усиливает кризис, торг лишь откладывает неизбежное и неприятные вопросы, а принятие дает шанс сохранить контроль над повесткой и доверие аудитории.
В первые часы важно подтвердить факт инцидента, не делать преждевременных выводов и последовательно сообщать только проверенную информацию. А после завершения расследования — рассказать о причинах, последствиях и мерах, которые помогут избежать повторения атаки. Сам факт киберинцидента рынок все чаще воспринимает как риск, от которого не застрахована ни одна компания. Гораздо строже оценивается то, что происходит после: пытается ли бизнес скрыть проблему или способен признать ее, взять ответственность и сделать выводы.