Связаться с редакцией


Автоматизированная система управления технологическим процессом (АСУ ТП) — это мозг и нервы производства: она принимает сигналы от его сегментов и передает команды в режиме реального времени. Без нее современный завод слеп, глух, парализован и в то же время опасен. В чем особенность киберфизических атак? Что делает АСУ ТП отказоустойчивой и почему это не вечно? Как укрепить защиту и подготовиться к взлому, чтобы избежать остановки выпуска продукции?
Нефтехимический завод, электростанция, водоканал и котельная, пищевое производство — на каждом промышленном и энергетическом предприятии работает АСУ ТП. Автоматизация используется в выпуске большинства видов продукции. Именно АСУ ТП управляет оборудованием без постоянного участия человека.
Как работает АСУ ТП:
- Собирает данные с датчиков (температура, давление, расход, уровень).
- Передает их на контроллеры (специальные промышленные компьютеры).
- Контроллеры по заложенной программе автоматически меняют параметры (открывают/закрывают клапаны, увеличивают/уменьшают частоту вращения насосов, включают/выключают нагрев).
- Оператор видит всю картину на экране SCADA (системы диспетчерского управления и сбора данных) и может вмешаться, если нужно.
«Системы АСУ ТП работают в режиме реального времени. Технологический процесс идет постоянно, за исключением плановых окон для ремонта либо модернизации. Именно АСУ ТП является основной системой создания энергии, сырья и другой продукции, поэтому важнейшими показателями для этих систем являются отказоустойчивость и надежность».
Антон Елизаров,
начальник отдела защиты АСУ ТП и КИИ компании «Инфосистемы Джет»
В случае взлома АСУ ТП злоумышленник может полностью остановить процессы переработки (например, сырья) или выпуска продукции либо внести изменения в управляющую программу, чтобы вызвать непреднамеренный износ компонентов в долгосрочной перспективе. То есть атака может быть отложенной.
Предприятию приходится вкладывать огромные средства в восстановление систем и расследование инцидента: по оценкам BI.ZONE, эти расходы увеличивают итоговые потери в среднем в 1,2–1,8 раза по сравнению с прямыми потерями от простоя.
Нарушение технологического процесса зачастую обрывает и цепочку поставок. Так, другие заводы не смогут выпустить свою продукцию, если не получат сырье (его запасов не всегда хватает). То есть финансовые потери из-за простоев несут все участники этой цепочки.
Однако убытки — не самое страшное из последствий. Для объектов повышенной опасности сохранение непрерывного производства критично. Если сбой АСУ ТП произойдет, например, на химическом заводе, давление в реакторе может превысить норму, клапан не откроется и произойдет авария. Именно поэтому отказоустойчивость для АСУ ТП — вопрос не только экономии на простоях, но и промышленной безопасности.
Самый опасный враг
Промышленность сейчас находится в фокусе внимания злоумышленников — число кибератак на нее растет. Впрочем, проникновение киберпреступников именно в технологический сегмент осложнено тем, что исторически на предприятиях его изолировали, то есть не соединяли с корпоративными системами и интернетом.
«В технологическом сегменте большинство киберинцидентов до сих пор случаются по вине персонала. Например, вирус-шифровальщик может попасть в АСУ ТП, если сотрудник принесет на предприятие зараженную флешку и воткнет ее в рабочую станцию или, например, решит подзарядить свой телефон от USB-порта рабочей станции или сервера АСУ ТП».
Антон Елизаров,
начальник отдела защиты АСУ ТП и КИИ компании «Инфосистемы Джет»
Внутренними нарушителями становятся инженеры, операторы и даже руководители производств. И основной риск связан именно с неосведомленностью в части угроз ИБ. Молодые специалисты приходят на завод иногда и вовсе без базовых знаний в области информационной безопасности, потому что в вузах этот курс зачастую отсутствует.
«Приведу пример из собственной практики. Именно из-за недостаточной осведомленности в части информационной безопасности молодой инженер крупной компании, где я раньше работал, осужден на три года условно по ст. 274.1 УК РФ (уголовная ответственность за неправомерное воздействие на критическую информационную инфраструктуру). По незнанию он подключил составную часть значимого объекта КИИ к сети Интернет, как говорится, “из лучших побуждений”».
Константин Ильютченко,
практикующий эксперт в области защиты информации на ОКИИ и АСУ ТП с опытом работы более 8 лет на предприятиях ракетно-космической, химической и горнодобывающей промышленности
Эксперт напоминает, что внутренний нарушитель может навредить не только неосознанно, но и умышленно. И в этом случае он гораздо опаснее киберпреступника со стороны, потому что знает технологию производcтва и слабые места в АСУ ТП. Для предотвращения таких ситуаций Константин Ильютченко рекомендует не забывать о первоочередных и простых мерах ИБ, таких как регулярная смена паролей и разграничение уровня привилегий для эксплуатирующего персонала. И конечно, стоит проводить дополнительные инструктажи и регулярные аудиты.
«Во время категорирования, например, я всегда стараюсь провести анализ киберрисков при воздействии на составные части критически важных объектов, то есть поэтапно моделирую компьютерную атаку извне, а также со стороны внутреннего нарушителя».
Константин Ильютченко,
практикующий эксперт в области защиты информации на ОКИИ и АСУ ТП с опытом работы более 8 лет на предприятиях ракетно-космической, химической и горнодобывающей промышленности
«Пропиленные» дыры и киберкинетические атаки
Воздушный зазор (физическая изоляция) между технологическим и корпоративным сегментами по-прежнему существует на ряде предприятий. Однако в эру работы с данными АСУ ТП все чаще подключают к корпоративным системам, таким как MES и ERP, которые анализируют информацию о технологическом процессе. В этом случае, чтобы снизить риск целенаправленных атак на производственную линию через корпоративный сегмент, выстраиваются демилитаризованные зоны (ДМЗ). Это отдельный сегмент сети, который служит буфером между технологической и корпоративной сетями.
Сейчас в нашей стране любая организация, имеющая критически важный объект в эксплуатации, применяет меры безопасности, перечисленные в Приказе № 239 ФСТЭК России. Помимо защиты периметра, реализует ДМЗ. Грамотно построенная ДМЗ необходима для больших производств, ведь именно благодаря ей обеспечивается безопасная передача данных и сокрытие архитектуры технологического сегмента. В случае целенаправленной атаки на субъект КИИ это позволит замедлить продвижение злоумышленника, своевременно обнаружить его и не допустить ущерба производству. Однако в реальности это работает не всегда.
«Граница между корпоративным и технологическим сегментами почти никогда не бывает четкой — при проведении аудита в ней можно найти десятки “пропиленных” дыр и зон ответственности. Системы на предприятиях внедряются десятилетиями — о части оборудования просто забывают, и она не попадает в вотчину ни специалистов по АСУ ТП, ни безопасников. Это одна из больших проблем. А еще есть подрядчики, которые “ходят” через корпоративку в технологический сегмент».
Александр Карпенко,
руководитель направления защиты АСУ ТП компании «Инфосистемы Джет»
Эксперты напоминают, что есть и такие предприятия, где АСУ ТП и корпоративные системы в принципе «живут» в одной локальной сети.
Может возникнуть каскадный эффект — когда воздействие на одну систему затрагивает другую. В качестве аналогии Александр Карпенко приводит системные заболевания: сначала поражается один орган, за ним второй — и организм разваливается. По мнению эксперта, проблема в том, что на промышленных предприятиях этот эффект плохо прогнозируется и относится к категории риск-менеджмента.
Каскадный эффект порождается, зачастую, атаками нового типа — киберкинетическими (или киберфизическими). Это когда атакуют ИТ-инфраструктуру, но воздействие переходит на реальный мир — останавливается выпуск продукции. Бывает и обратное: физическое воздействие (например, атака дронов) выводит из строя серверную и контроллерную инфраструктуру.
Отечественные стандарты
Сегодня многие предприятия в рамках импортозамещения переходят на отечественные решения в технологическом секторе. Этот процесс подкреплен нормативными актами: Приказ ФСТЭК № 239 обязал значимые объекты критической информационной инфраструктуры внедрять сертифицированные средства защиты информации, а Указы Президента № 166 и № 250 (касаются мер по обеспечению технологической независимости и ИБ в ТЭК) дали импульс разработке новых СЗИ и модернизации АСУ ТП. Как подчеркивает Константин Ильютченко, в итоге системы вышли на принципиально иной уровень автоматизации и зрелости в области информационной безопасности.
Однако замена решений привычных западных брендов (Siemens, Cisco и др.) на российские либо поставляемые из дружественных стран аналоги сопряжена с дополнительными трудозатратами. В частности, с необходимостью тестировать совместимость новых АСУ ТП с СЗИ и прочими компонентами инфраструктуры.
«Раньше всё было отработано, международный опыт изучен и понятен, однако сегодня ситуация кардинально изменилась: мы имеем дело с отечественным сетевым оборудованием, передовыми системами автоматизации и современными средствами защиты информации — и вынуждены проверять на практике, насколько эффективны эти решения и как они могут взаимодействовать друг с другом».
Константин Ильютченко,
практикующий эксперт в области защиты информации на ОКИИ и АСУ ТП с опытом работы более 8 лет на предприятиях ракетно-космической, химической и горнодобывающей промышленности
Кроме того, при импортозамещении АСУ ТП некоторые вендоры концентрируются в первую очередь на переносе технологического процесса, отодвигая вопросы безопасности на второй план. Эксперты из компании «Инфосистемы Джет» советуют внедрять уже защищенную систему на отечественном оборудовании.
«В рамках модернизации или при строительстве новых АСУ ТП оптимальнее преднастроить, протестировать работу СЗИ и прикладного ПО на этапе заводских испытаний. Это позволяет отладить систему до того, как она будет внедрена на площадке. В итоге мы получаем готовую киберустойчивую АСУ ТП при вводе в эксплуатацию».
Антон Елизаров,
начальник отдела защиты АСУ ТП и КИИ компании «Инфосистемы Джет»
Ассистент, а не капитан
Развитие АСУ ТП стимулируется и искусственным интеллектом. Он берет на себя анализ гигантских массивов данных с производственных линий, выявляет скрытые закономерности и доводит технологические процессы до идеала.
«Сейчас это распространенная практика: ИИ собирает данные, анализирует их и предоставляет оператору или инженеру конкретные рекомендации — например, скорректировать уставки или повысить мощность того или иного компрессора. Такие задачи внедряются в том числе на действующих производствах в рамках развития АСУ ТП».
Константин Ильютченко,
практикующий эксперт в области защиты информации на ОКИИ и АСУ ТП с опытом работы более 8 лет на предприятиях ракетно-космической, химической и горнодобывающей промышленности
Как правило, данные из технологического сегмента автоматически передаются на сервер в сегменте АСУ ТП, где развернута подсистема на основе ИИ. Там ИИ-ассистент проводит детальный анализ и формирует рекомендации. Решение о внесении изменений принимает технологический персонал.
Кроме того, ИИ активно применяется для видеоаналитики: контроля промышленной и пожарной безопасности, мониторинга охраны труда, выявления брака продукции на конвейере по заданным датасетам.
«Искусственный интеллект помогает в работе с большими данными, в применении машинного зрения и оптимизации технологических процессов. Это позволяет быстрее вносить изменения в технологический процесс, снижая расходы и увеличивая производительность. Однако принятие решений остается за человеком, к управлению в промышленности ИИ пока не допускают».
Антон Елизаров,
начальник отдела защиты АСУ ТП и КИИ компании «Инфосистемы Джет»
Внедрение ИИ — позитивный тренд, но в то же время он порождает новые угрозы безопасности АСУ ТП, связанные с подменой обучающих выборок, искажением телеметрии, уязвимостями самих моделей и компрометацией каналов передачи данных. В ответ на это повышаются и требования к ИБ.
Изношенный фундамент
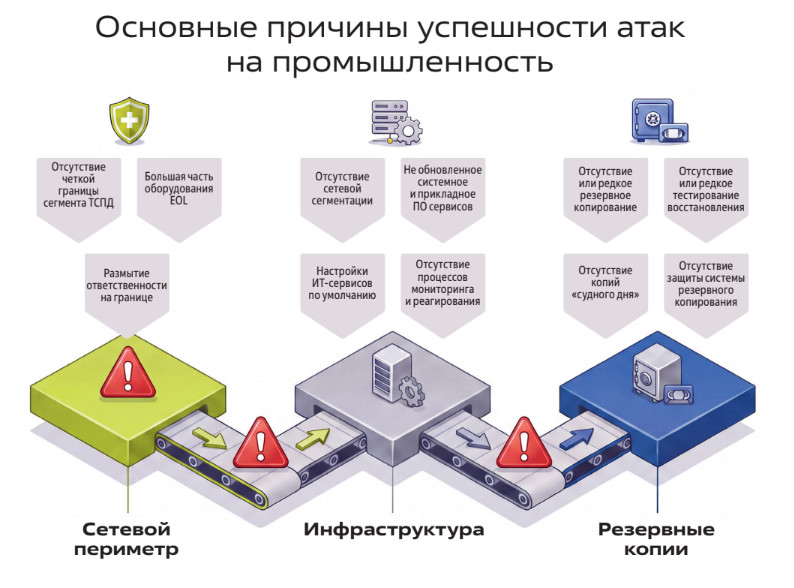
Промышленность сегодня живет в парадоксальной ситуации: все обсуждают искусственный интеллект и озера данных (Data Lake), а на деле многие предприятия надстраивают новые цифровые этажи на изношенном фундаменте, заложенном еще в прошлом веке. Если корпоративный ИТ-сектор уже полностью виртуализирован, то технологический сегмент развивается гораздо медленнее: все по-прежнему замыкается на отдельных рабочих станциях и устаревших серверах, отмечают эксперты. Это напрямую сказывается на отказоустойчивости систем.
Особенно остро проблема стоит на производствах, где АСУ ТП введены в эксплуатацию десятилетия назад. В отличие от современных объектов, там зачастую используют оборудование, к которому невозможно применить никакие сертифицированные средства защиты информации. Отсутствие элементарного апгрейда оборудования сводит на нет любую программную защиту, напоминает Константин Ильютченко. И единственный выход — внедрять компенсирующие меры, то есть механические средства защиты.
Кроме того, на старых предприятиях нередко отсутствует единая схема сети и нет понимания компонентного состава, так как системы внедрялись разными интеграторами в разное время. Эта «каша» создает дополнительные риски.
«Часто при проведении аудитов мы видим, что на критических машинах жесткие диски уже отмирают, а заказчик этого не осознает. Если диск умрет, а бэкапов нет, восстановить систему будет очень сложно, а для некоторых просто невозможно. Как итог, выход из строя компонентов АСУ ТП может привести в простую всего технологического процесса. Незнание внутренней инфраструктуры АСУ ТП — боль, которая не утихает до сих пор. Мы помогаем заказчикам понять, что у них есть, и привести системы к современному виду».
Антон Елизаров,
начальник отдела защиты АСУ ТП и КИИ компании «Инфосистемы Джет»
Отсутствие резервного копирования — еще одна хроническая проблема промышленности. Даже если на предприятии есть специалисты, умеющие эксплуатировать АСУ ТП, то инженеров, способных восстановить ее с нуля, может и не быть. Необходимо регулярно делать бэкапы и тестировать восстановление, но это правило порой игнорируется.
«К традиционным проблемам киберустойчивости АСУ ТП можно отнести отсутствие сегментации и мониторинга, дефолтные настройки и, отдельно, проблемы с бэкапами: нет регламентов, бэкапов, которые помогут при полном разрушении инфраструктуры, и зачастую даже защиты самой системы резервного копирования».
Александр Карпенко,
руководитель направления защиты АСУ ТП компании «Инфосистемы Джет»
Эксперт убежден: сейчас самое время вкладываться в резервирование. И начинать следует с аудита и элементарного обновления техники.
Киберустойчивость вместо стены
Концепция киберустойчивости принципиально меняет подход к безопасности: акцент смещается с вопроса «Может ли такое произойти с нами?» на вопрос «Что мы будем делать, если это случится?».
«Будут взломаны все — и надо к этому готовиться, а не просто строить защитную стену от злоумышленников».
Александр Карпенко,
руководитель направления защиты АСУ ТП компании «Инфосистемы Джет»
На случай сбоев АСУ ТП оснащены специальными противоаварийными системами, а также механизмами дублирования различных компонентов: контроллеров, рабочих станций, серверов, сетевого оборудования и пр.
«Если сравнивать ИТ и АСУ ТП, то на любом критичном производстве изначально проектируются и внедряются системы противоаварийной защиты, такие как пружинные предохранительные клапаны, разрывные мембраны и другие средства механической защиты. Если рассматривать их в рамках ИБ, то это, по сути, компенсирующие меры, которые в случае успешной кибератаки и, например, подмене параметров системы помогут предотвратить огромный ущерб производству».
Константин Ильютченко,
практикующий эксперт в области защиты информации на ОКИИ и АСУ ТП с опытом работы более 8 лет на предприятиях ракетно-космической, химической и горнодобывающей промышленности
Однако аварийная остановка не победа, ведь на деле это прямые убытки. Настоящий успех — это функционирование производства хотя бы с ограниченной мощностью. И разумеется, механической защиты здесь недостаточно.
Для построения киберустойчивых АСУ ТП эксперты рекомендуют применять комплексный подход:
- Сегментировать сеть — отделить технологический уровень от корпоративного сегмента с помощью дополнительных средств защиты и организовать «воздушные зазоры» или ДМЗ (физические или логические разрывы между средами), чтобы локализовать возможную атаку и не дать ей распространиться на производственный контур.
- Переводить АСУ ТП на виртуализированные платформы — это позволяет в случае атаки или сбоя оперативно перенести технологический процесс с основного ЦОД на резервный без длительной остановки производства, а также упрощает восстановление систем после инцидентов.
- Использовать endpoint-решения (средства защиты конечных устройств) с широким функционалом — антивирус, контроль целостности, ограничение подключения внешних носителей, встроенный межсетевой экран. Это своего рода «комбонабор», закрывающий основные векторы атак на уровне рабочих станций и серверов.
- Внедрять резервное копирование с регулярным тестированием восстановления — наличие актуальных бэкапов и отработанного DR-плана критически важно для АСУ ТП и минимизирует простой при любом сбое.
«Если кибератака все же произойдет и приведет к шифрованию ИТ-инфраструктуры предприятия, включая повреждения основных резервных копий АСУ ТП в промышленном сегменте, то на этот случай я всегда требую у персонала, непосредственно отвечающего за функционирование АСУ ТП, предусматривать хранение резервных копий локально, на защищенных внешних жестких дисках».
Константин Ильютченко,
практикующий эксперт в области защиты информации на ОКИИ и АСУ ТП с опытом работы более 8 лет на предприятиях ракетно-космической, химической и горнодобывающей промышленности
Построение киберустойчивой АСУ ТП специалисты компании «Инфосистемы Джет» рекомендуют начинать именно с диагностики: проанализировать текущее состояние инфраструктуры и ИБ технологического сегмента, проследить информационные потоки между сегментами сети и приложениями, провести аудит подрядчиков, сделать пентест для выявления уязвимостей. Не менее полезным будет стресс-тест восстановления — например, можно отключить сервер базы данных и посмотреть, как отработают технологические процессы. После этого следует организовать процессы мониторинга и реагирования (SOC) и внедрить базовые меры ИБ. В финале — проверить защищенность в формате «красной команды», устранить выявленные недостатки, разработать DRP и BCP. И продолжить развивать ИТ-инфраструктуру, внедряя сетевую сегментацию, СРК и пр.
Как отмечает Александр Карпенко, заказчики иногда возражают: «Если дрон прилетит, ваша ИБ не поможет». Но это заблуждение. Даже при физической атаке основные сценарии восстановления остаются релевантными, а наличие резервных копий и отработанных планов позволяет минимизировать последствия.