Связаться с редакцией



Две недели — столько в среднем требуется компаниям, чтобы вернуть ИТ-системы в рабочее состояние после крупной кибератаки. После инцидента бизнес оказывается в лабиринте восстановления: еще неясно, какие системы скомпрометированы, каким данным можно доверять и с чего начинать возвращение к работе. Насколько долгим окажется путь к выходу, во многом зависит от действий команды в первые 24–48 часов. Именно в это время принимаются решения, которые могут сократить простой или, наоборот, растянуть его на недели и даже месяцы. В материале разбираемся, как выстроить восстановление в первые часы после атаки — от локализации и расследования до безопасного запуска систем. А также — какие ошибки чаще всего усложняют этот процесс и увеличивают сроки возвращения бизнеса к работе.
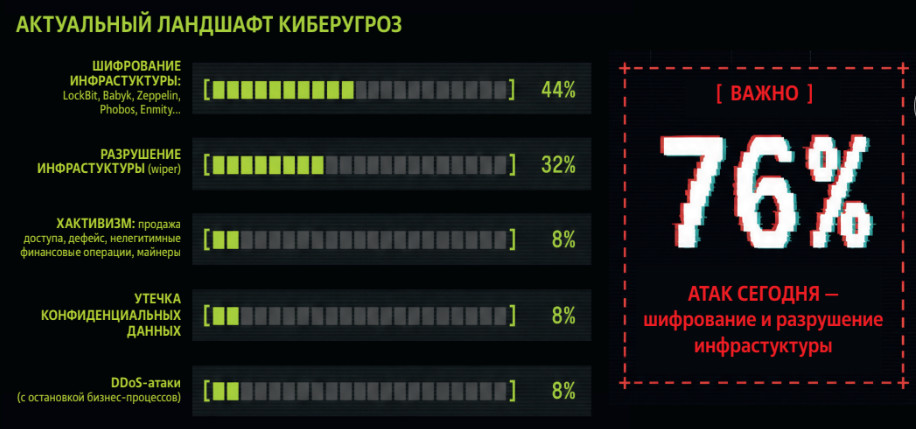
Две недели — ориентир для возвращения в работу критичных систем, а не для полного завершения восстановления. Расследование инцидента, поиск причины компрометации, проверка инфраструктуры и устранение последствий могут занимать месяцы. Во многом это связано с характером современных атак. По данным отчета Jet CSIRT (центра кибербезопасности компании «Инфосистемы Джет») «Популярные тактики и техники нарушения киберустойчивости российских компаний», в 76% крупных инцидентов злоумышленники прибегали к шифрованию или разрушению инфраструктуры. В таких случаях недостаточно просто запустить сервисы — необходимо заново выстроить безопасную среду, устранить оставленные атакующими механизмы доступа и убедиться, что инфраструктуре снова можно доверять.
Первые 24–48 часов: как начинается восстановление
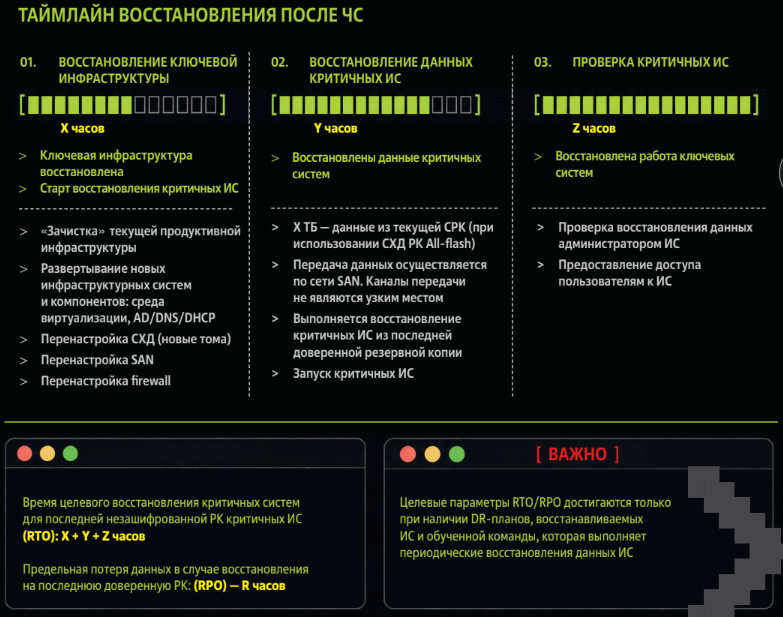
Первые часы после атаки задают траекторию всего восстановления. Команде приходится одновременно останавливать распространение инцидента, сохранять цифровые следы, оценивать масштаб компрометации и определять, какие системы можно возвращать в работу. Ошибка на любом из этих этапов может стоить нескольких дополнительных дней или недель простоя. Разберем их по порядку.
Локализация атаки
Первый шаг — остановить распространение кибератаки. Для этого нужно понять, насколько глубоко злоумышленники успели проникнуть в инфраструктуру, какие системы уже скомпрометированы и сохраняется ли риск дальнейшего развития атаки. На практике локализация включает сразу несколько параллельных действий:
- проверку и изоляцию резервных копий;
- ограничение внешних подключений;
- смену привилегированных учетных записей;
- перевод удаленного доступа на защищенные каналы;
- актуализацию сведений о критически важных системах.
Ошибка: выключать или перезагружать зараженные системы
В оперативной памяти, журналах событий и активных процессах могут содержаться артефакты, необходимые для восстановления картины атаки и оценки масштаба компрометации. При выключении или перезагрузке часть этих данных можно безвозвратно потерять, поэтому такие действия допустимы только в случае крайней необходимости.
Сначала понять — потом восстанавливать
Прежде чем запускать процесс восстановления, необходимо получить ответы на несколько ключевых вопросов. Каким образом злоумышленники получили первоначальный доступ? Какие системы были скомпрометированы? Как происходило распространение вредоносного кода внутри инфраструктуры? Сохранились ли механизмы удаленного доступа? Произошла ли утечка данных?
Ошибка: начинать восстановление до того, как понятен сценарий атаки
Вместе с резервными копиями в инфраструктуру могут вернуться и злоумышленники. В результате восстановленные системы рискуют оказаться повторно зараженными.
«Расследование может продолжаться и после запуска критичных сервисов, однако еще до начала восстановления команде особенно важно понять, как распространяется вредоносное ПО и какие методы злоумышленники использовали для закрепления в инфраструктуре. Пока эти вопросы остаются без ответа, восстанавливаемая система подвержена высокому риску повторного заражения».
Ринат Сагиров,
директор центра мониторинга и реагирования компании «Инфосистемы Джет»
Платить или не платить
Один из самых сложных вопросов, который может возникнуть в первые часы после кибератаки: соглашаться ли на требования злоумышленников? При этом выплата выкупа сама по себе не гарантирует возвращения данных и тем более не означает завершения восстановления.
Ключевые риски, которые необходимо учитывать:
- нет гарантий, что после получения выкупа злоумышленники предоставят инструмент для расшифровки;
- полученный инструмент может работать некорректно или восстановить данные лишь частично;
- даже после расшифровки инфраструктура остается скомпрометированной;
- выплата выкупа стимулирует злоумышленников к проведению новых атак.
Ошибка: сосредоточиться на поиске виновных вместо определения сценария атаки
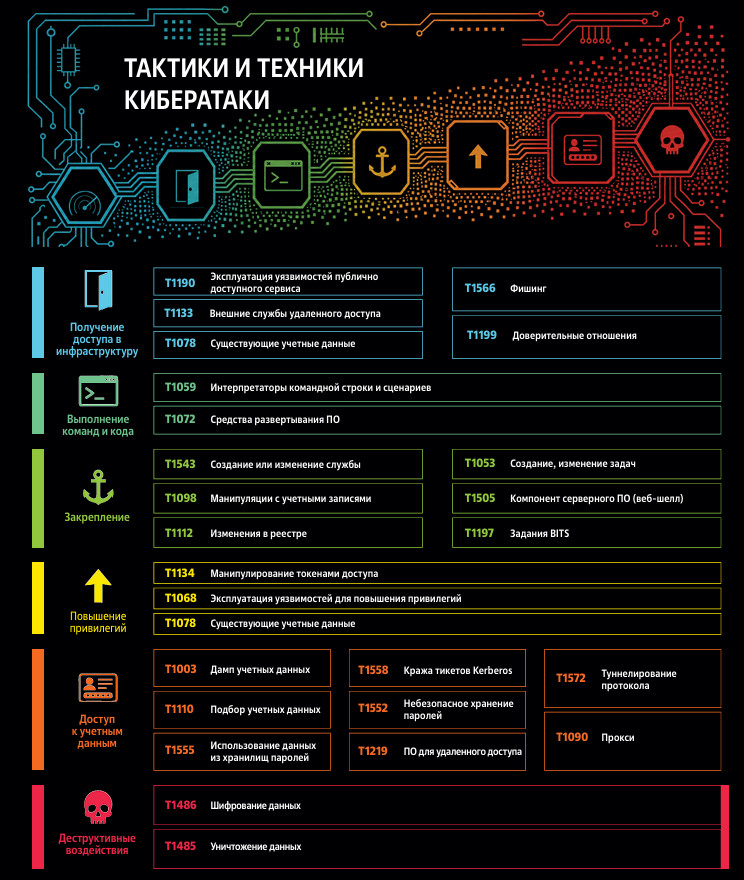
Однозначно установить, кто именно стоял за инцидентом, удается далеко не всегда. Для восстановления гораздо важнее понять, как развивалась атака: каким был первоначальный доступ, как злоумышленники перемещались внутри сети, повышали привилегии, закреплялись в инфраструктуре и переходили к шифрованию или уничтожению систем. Такая картина позволяет закрыть использованные пути доступа и снизить риск повторной компрометации.
Популярные техники атак
Список наиболее распространенных техник атак команда Jet CSIRT сформировала на основе анализа реальных инцидентов в российских организациях. Для их описания эксперты использовали MITRE ATT&CK (Adversarial Tactics, Techniques, and Common Knowledge) — открытую базу знаний о том, как злоумышленники действуют на разных этапах атаки.
Скорость восстановления зависит не только от действий специалистов после обнаружения атаки и определения ее сценария. Не менее важно, насколько готова к инциденту компания: назначены ли ответственные, понятен ли порядок принятия решений и существует ли проверенный план восстановления.
Именно эта организационная основа превращает реагирование из набора несогласованных действий в управляемый процесс. Ключевые элементы — кризисный штаб, заранее распределенные роли и актуальный DRP.
Кто управляет восстановлением
Восстановление невозможно вести силами одной ИТ-команды. Параллельно с техническими работами необходимо решать, какие сервисы временно отключить, какие — восстановить в первую очередь, как выстраивать коммуникацию с клиентами и партнерами и как минимизировать юридические риски.
Поэтому управлять восстановлением должна не только ИТ-служба, но и единый кризисный штаб. Как правило, в него входят руководители ИТ- и ИБ-подразделений, представители бизнеса, юридической службы и отдела внешних коммуникаций.
«В первые 48 часов важно определить и утвердить сценарий восстановления: оценить масштаб работ, установить их последовательность и оперативно привлечь необходимых специалистов. У нас были кейсы, когда топ-менеджеры со стороны заказчика с первых минут взлома находились на площадке вместе со своей ИТ-командой и нашими инженерами, участвовали в выборе тактики восстановления и расстановке приоритетов. Благодаря этому запустить часть критичных бизнес-процессов в чистых контурах удавалось уже в первые три дня. Главный совет — иметь под рукой контакты компаний, которые смогут установить причины инцидента, предложить оптимальный сценарий и провести восстановление в сроки, необходимые бизнесу».
Александр Сулима,
руководитель направления Wintel компании «Инфосистемы Джет»
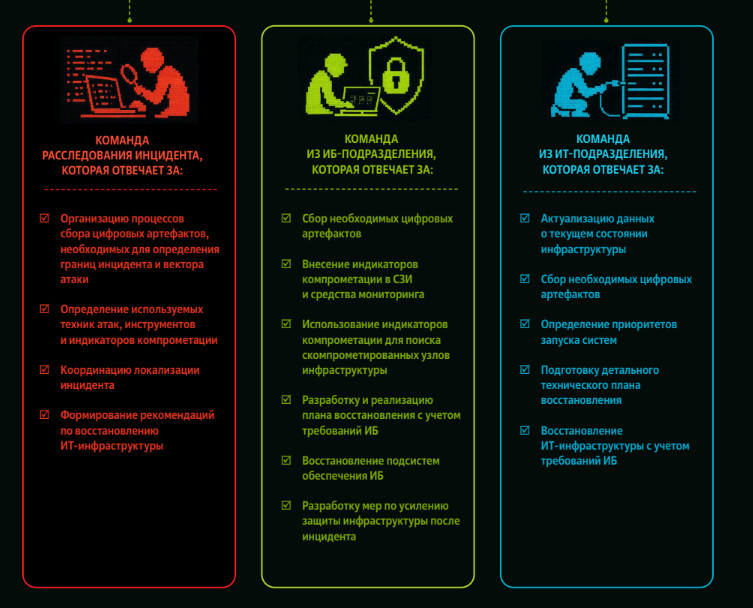
При этом кризисный штаб не выполняет технические задачи самостоятельно. Для реагирования формируются отдельные команды, каждая из которых отвечает за свою часть процесса.
Ошибка: действовать разрозненно
Если подразделения принимают решения независимо друг от друга, их действия могут помешать расследованию. Например, одна команда может перезапустить систему, пока другая еще собирает цифровые следы для расследования. В результате важные данные теряются, картина атаки становится менее ясной, а сроки восстановления увеличиваются.
«Роли и полномочия участников восстановления важно заранее закрепить в DRP — плане аварийного восстановления ИТ-инфраструктуры. В нем должно быть четко прописано, какие системы являются критичными, в какой последовательности их запускать, какой простой и какой объем потери данных допустимы, кто отвечает за каждый этап и какие ресурсы потребуются. Но сам по себе документ еще не означает, что компания готова к инциденту. DRP должен регулярно обновляться и проходить практические проверки».
Ринат Сагиров,
директор центра мониторинга и реагирования компании «Инфосистемы Джет»
Инфраструктура, которой снова можно доверять
После кибератаки просто вернуть системы в работу недостаточно. Инфраструктуру необходимо восстановить так, чтобы закрыть использованные злоумышленниками уязвимости и каналы доступа и снизить риск повторной компрометации.
Для этого необходимо:
- проверить все хосты средствами защиты с актуальными индикаторами компрометации;
- переустановить операционные системы на подозрительных хостах;
- полностью сменить доменные и локальные пароли, включая сервисные и технологические учетные записи;
- ограничить удаленный доступ и разрешать его только с двухфакторной аутентификацией;
- сегментировать сеть;
- обновить программное обеспечение до актуальных версий;
- отключить устаревшие протоколы;
- обновить и дополнить индикаторы компрометации в системах мониторинга.
Такие меры позволяют вернуть инфраструктуре не только работоспособность, но и доверие. Полноценное восстановление после кибератаки завершается тогда, когда компания поняла, как произошла компрометация, устранила ее причины и закрыла использованные злоумышленниками пути доступа. В этих шагах и заключается главная задача восстановления в первые 48 часов после киберинцидента.
«В нашей практике был случай, когда топ-менеджер со стороны заказчика решил не тратить время на выяснение причин взлома и точки проникновения, а также пренебрег сменой паролей на оборудовании. Вместо этого приложение сразу опубликовали во внешнем контуре. Злоумышленники заметили его и уже в первые 30 минут повторно проникли в инфраструктуру и зашифровали данные. После этого компания вернулась к правильному сценарию восстановления — с соблюдением всех требований информационной безопасности».
Александр Сулима,
руководитель направления Wintel компании «Инфосистемы Джет»
Первые 48 часов не обязаны дать команде исчерпывающую картину атаки — на полноценное расследование потребуются недели или месяцы. Но именно в этот период во многом определяется общая продолжительность восстановления. За это время необходимо остановить распространение инцидента, сохранить данные для расследования и выстроить единый порядок принятия решений. Правильная последовательность действий помогает избежать повторного заражения, потери цифровых следов и необходимости заново выполнять уже проделанную работу, а значит, сокращает простой и ускоряет возвращение систем в рабочий контур. Если же в первые часы допущены ошибки, каждый следующий шаг принимается на основе неполной информации и может еще сильнее затянуть восстановление.