 Связаться с редакцией


Еще несколько лет назад «обеспечить непрерывность бизнеса» означало реализовать набор технических и организационных мер, которые «должны сработать, если что-то случится». Резервные площадки, аварийные регламенты, планы восстановления, формальные BCP — наличие всего этого свидетельствовало об инфраструктурной зрелости компании, но редко становилось предметом открытого управленческого разговора. На конференции «Цифровая индустрия промышленной России — 2026» (ЦИПР-2026) эту тему обсудили гораздо глубже. Сессия компании «Инфосистемы Джет» под названием «Непрерывность бизнеса в эпоху цифрового терроризма. Идеальный шторм» показала: сегодня остановка бизнеса все чаще связана не с техногенными авариями и природными катаклизмами, а с киберинцидентами, способными буквально за часы вывести из строя ключевые цифровые процессы. И компаниям теперь приходится жить в парадигме «когда это случится», а не «если…».
С первых минут участники конференции обсуждали не только защиту периметра, но и саму возможность вести бизнес в ситуации, когда цифровая инфраструктура перестает быть надежной опорой компании. На этом фоне способность обеспечивать непрерывность бизнеса подтверждается не наличием набора документов, а реальным умением организации сохранять управляемость, быстро принимать решения и восстанавливаться в условиях кризиса.
Как отметил модератор дискуссии, генеральный директор компании «Инфосистемы Джет» Владимир Елисеев, за последние годы изменилась сама природа угроз.
«Именно в последние два года вероятность столкнуться с полной остановкой бизнеса в результате кибератаки драматически превысила вероятность получить ущерб вследствие любого другого инцидента. И при этом грубая оценка показывает, что в публичное поле попадают далеко не все такие случаи — лишь около 10%».
Владимир Елисеев,
генеральный директор компании «Инфосистемы Джет»
Эта мысль задала тон всей сессии: бизнес все чаще сталкивается не с гипотетическим риском, а с реальностью, в которой цифровой сбой способен стать причиной полномасштабного кризиса в компании.
Не киберзащита, а киберустойчивость
Одной из ключевых тем обсуждения стала смена самого подхода к обеспечению безопасности. Еще недавно корпоративная логика строилась вокруг идеи предотвращения инцидента: чем сильнее защита, тем меньше его вероятность. Но участники сессии говорили уже о другой модели — киберустойчивости, когда главный вопрос заключается не в том, удастся ли полностью исключить атаку, а в том, насколько быстро бизнес сможет пережить ее последствия. И чем масштабнее цифровизация в компании, тем выше зависимость бизнеса от связности систем, технологий подрядчиков, резервных контуров и управленческой скорости. И тем шире поверхность атаки.
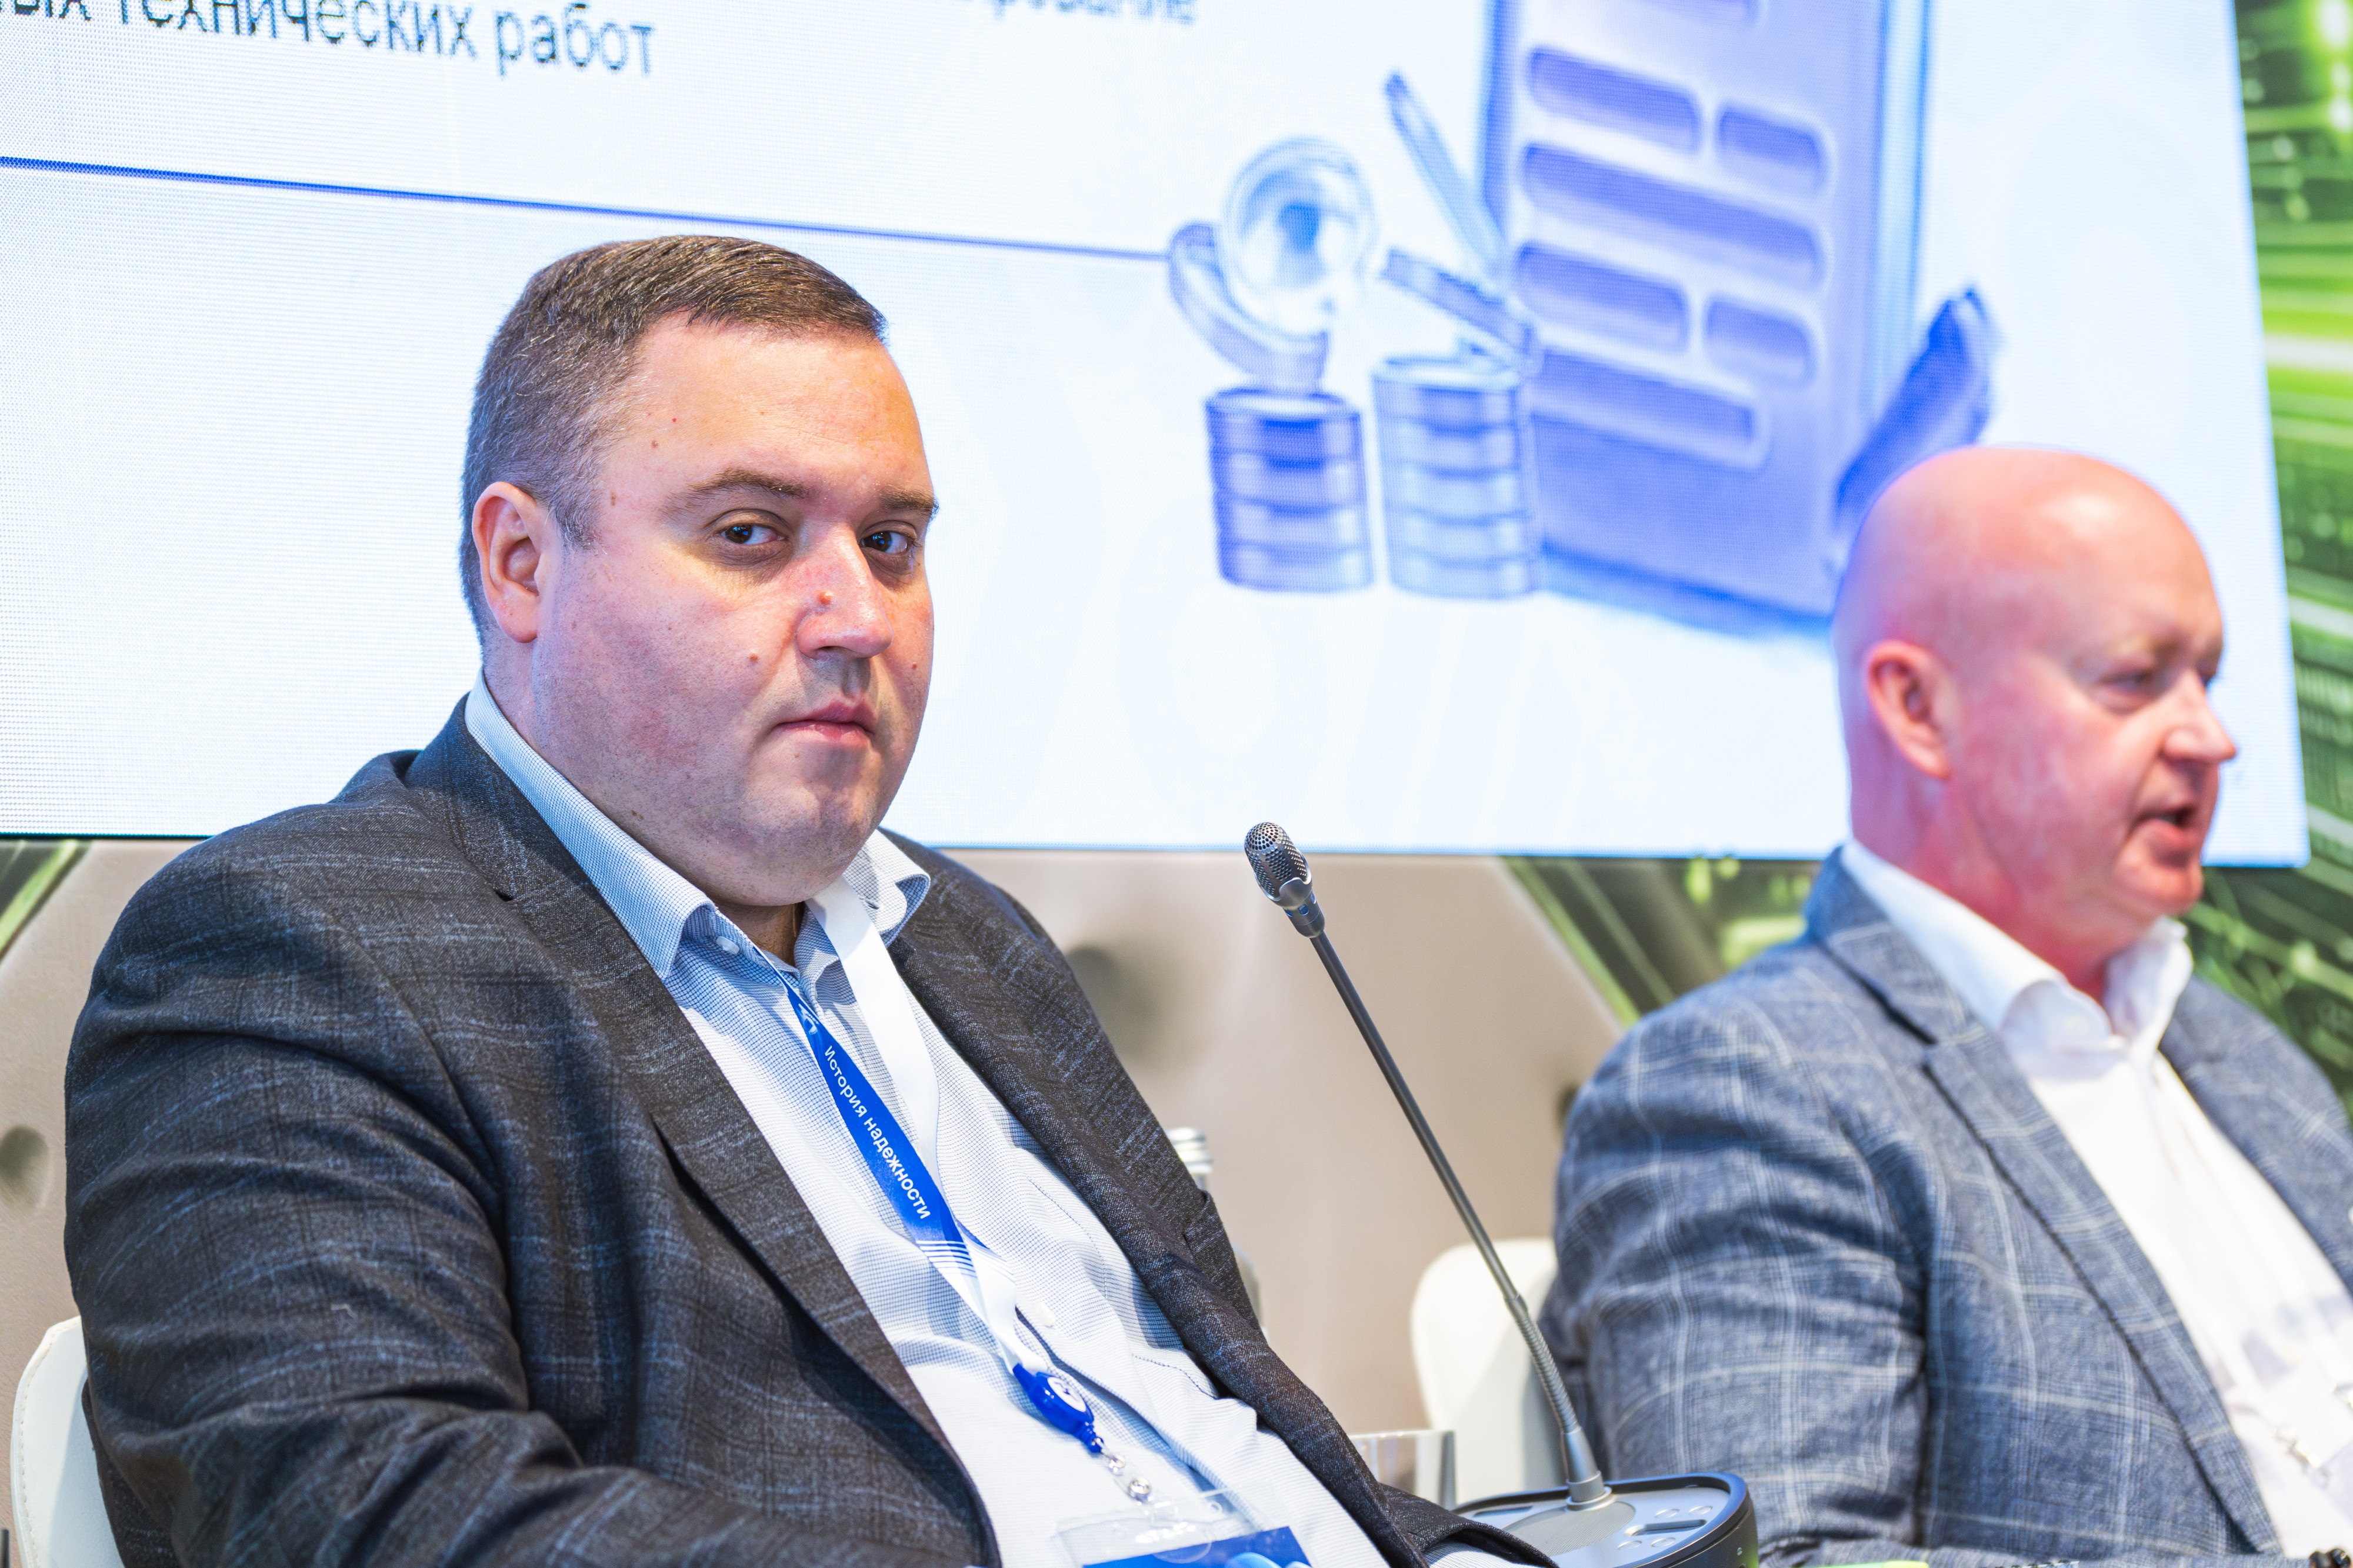
«Построить инфраструктуру, в которой будет невозможна атака шифровальщика, — это практически невыполнимая задача. Скорость преобразований ИТ-ландшафта сегодня огромная. Мы видим, что в компаниях он меняется на 30–40% в год. Появляются новые сервисы, меняются вендоры, расширяется цифровая среда. Защищать статичную инфраструктуру значительно проще, однако сейчас статичных инфраструктур практически нет».
Георгий Старостин,
директор по информационной безопасности компании «СОГАЗ»
Именно поэтому приоритеты компаний сместились от концепции «защитить всё» к модели постоянной готовности к атакам. В ходе дискуссии эксперты описали обеспечение непрерывности бизнеса как процесс, который начинается не после атаки, а задолго до нее — на уровне разработки архитектуры, резервирования, сценариев восстановления и культуры принятия решений.
Одной из тем обсуждения стал инцидент в ВСК, о котором рассказал заместитель генерального директора — руководитель блока развития бизнеса компании Роман Фролов. Кейс оказался особенно ценным, так как речь шла не о теоретической модели восстановления после атаки, а о пережитом корпоративном кризисе.
Киберинцидент в компании произошел 11 ноября 2025 года. Злоумышленники скомпрометировали ряд хостов, получили доступ к учетной записи администратора, внутри инфраструктуры были зафиксированы DDoS-атаки средней интенсивности. Позже форензика позволила восстановить полный вектор проникновения. Крайне важным оказалось то, насколько быстро технический инцидент перерос в глобальную бизнес-проблему: под ударом оказалась вся виртуальная инфраструктура компании (серверы, виртуальные рабочие станции в обоих ЦОД), а часть резервных копий была уничтожена. По сути, цифровая среда компании перестала быть рабочей. А ведь злоумышленники перед атакой находились в инфраструктуре меньше суток.
«Если говорить о критичных бизнес-процессах, то остановились все фронт-офисные инфраструктуры, в том числе система для продавцов. Пропала возможность онлайн-оформления договоров страхования, остановились партнерские API, системы скоринга и тарификации, перестал работать активный контакт-центр. То есть, по сути, из рабочих инструментов остался только свет, который можно было включить и выключить».
Роман Фролов,
член Совета директоров Страхового Дома ВСК
Атака помогла понять: существовавший план непрерывности бизнеса оказался лишь частично применим к реальности. По словам эксперта, в лучшем случае релевантными оказались лишь половина сценариев. Этот опыт стал точкой перехода от логики киберзащиты к логике киберустойчивости. Вместе с тем случившееся заставило ВСК задуматься и о бюджете на информационную безопасность. До инцидента в компании обсуждали расходы порядка 10% от потенциального ущерба, но после атаки подход пересмотрели Как отметил Роман Фролов, текущие затраты на ИБ составляют около 30–40% от возможных потерь, и теперь это воспринимается как инвестиция, а не избыточная нагрузка.
80/20: как бизнес сегодня смотрит на ИБ
Кроме того, в ходе дискуссии эксперты обсудили поиск оптимального баланса между расходами на предотвращение атак и затратами на восстановление после инцидентов. Здесь прозвучали важные цифры. Например, вице-президент по цифровизации и информационным технологиям компании «ТВЭЛ» Евгений Гаранин отметил, что в его практике основная часть бюджета ИБ уходит именно на недопущение проникновений в инфраструктуру.
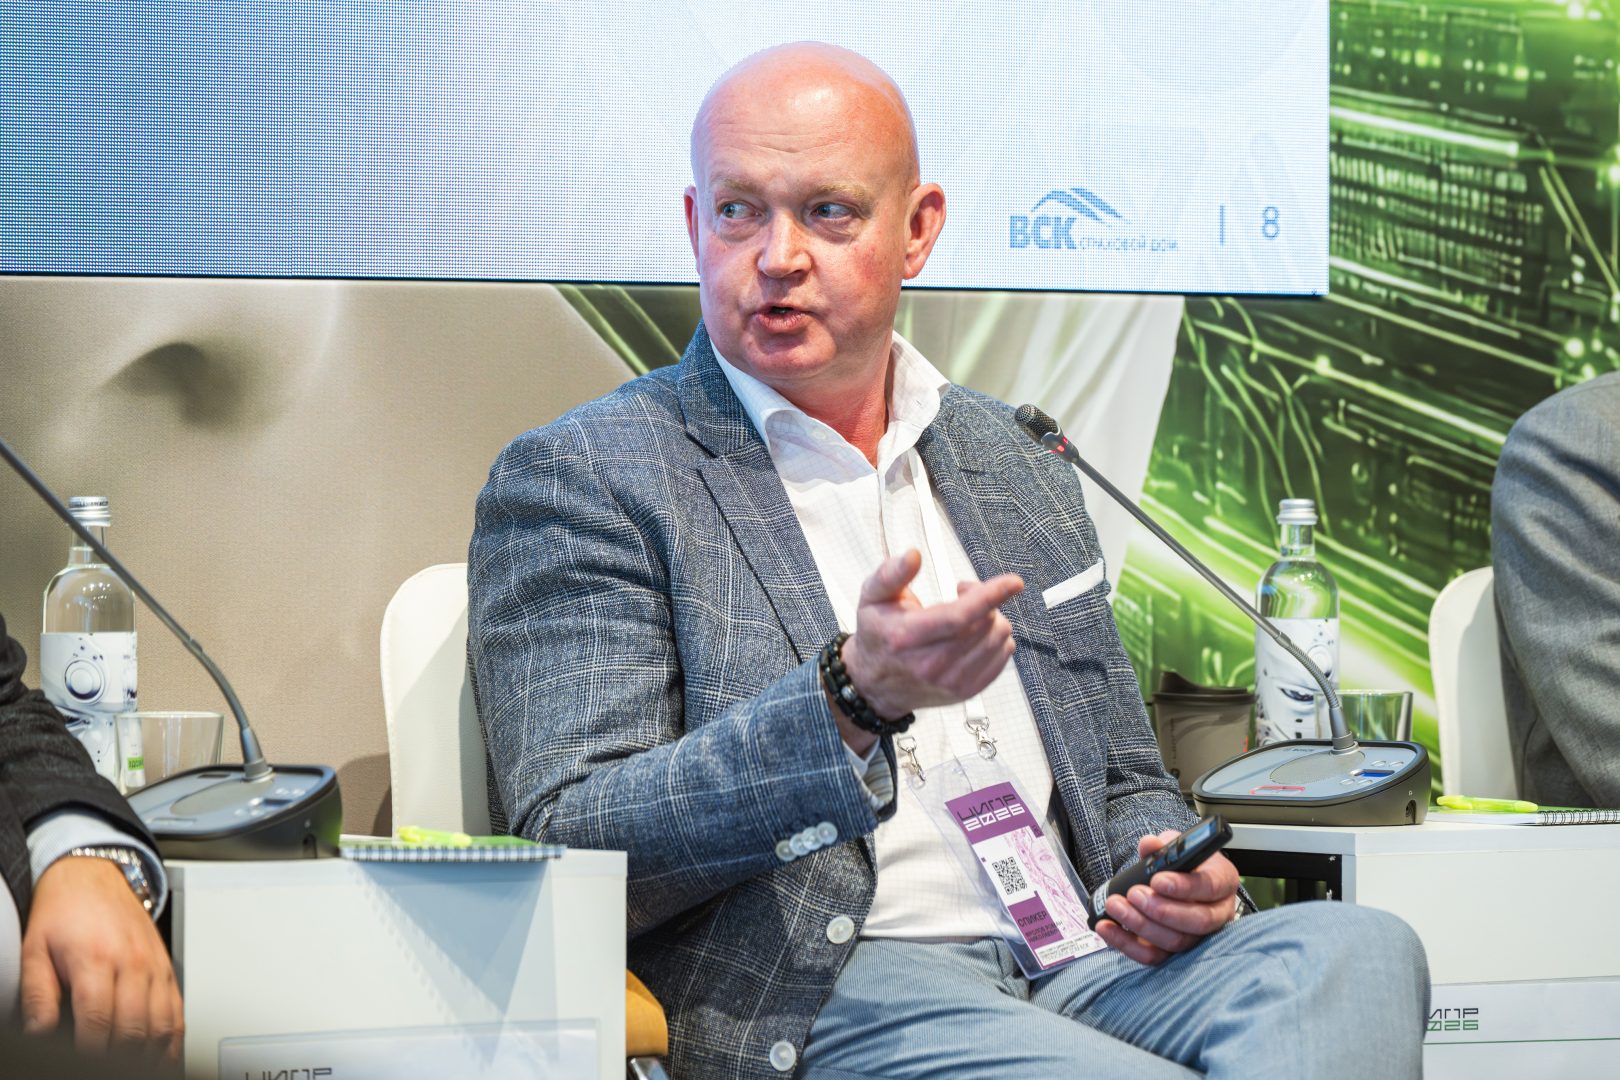
«Прямые затраты на ИБ, которые направлены не только на сами проекты, но и на различные системы защиты, антивирусы, резервное копирование и все остальное, составляют более 80% от всего бюджета на информационную безопасность. И при этом у нас единственная крупная статья, на которую в принципе никто не смотрит при оптимизации бюджета, — это информационная безопасность».
Евгений Гаранин,
вице-президент по цифровизации и информационным технологиям компании «ТВЭЛ»
Участники обсуждали не только защиту. Дмитрий Якоб, заместитель генерального директора по информационным технологиям ТМК, говорил о рискориентированном подходе: расходы должны соотноситься не с модой или отраслевыми бенчмарками, а с вероятностью и стоимостью потенциального ущерба.
В процессе обсуждения не обошли стороной и подрядчиков как потенциальную точку входа в инфраструктуру. По статистике, представленной Романом Фроловым, около 10% проникновений происходит именно через внешних подрядчиков. А Владимир Елисеев добавил: «Для крупных организаций такой вектор атаки остается одним из наиболее распространенных». Это в очередной раз доказывает, что непрерывность бизнеса зависит не только от внутренних защитных контуров, но и от зрелого управления внешней экосистемой — поставщиками, интеграторами, подрядчиками и доступами, через которые компания коммуницирует с внешней средой.
Почему наличие резервных копий — это не гарантия восстановления
Одно из самых оживленных обсуждений на сессии развернулось вокруг резервного копирования. Формально для большинства крупных компаний создание резервных копий давно стало базовой частью киберзащиты. Однако дискуссия показала: сам факт наличия бэкапов еще не означает, что бизнес действительно сможет восстановиться.
Георгий Старостин подчеркнул, что в случае масштабной атаки резервирование должно рассматриваться не как единый технический инструмент, а как многослойная система. По его словам, один из самых надежных контуров — физически изолированные копии с воздушным зазором: съемные кассеты, ленточные носители и другие варианты, которые не зависят от общей цифровой среды. Но такая изоляция имеет и обратную сторону — скорость восстановления. Перенос больших массивов данных с ленты может занимать от 72 до 720 часов в зависимости от объема, а значит, такие копии важны для сохранности, но не всегда подходят для быстрого возврата бизнеса в рабочий режим.
Именно поэтому на сессии эксперты отметили необходимость поддерживать несколько независимых уровней резервирования: горячих копий — для быстрого запуска критичных сервисов, холодных — для физической изоляции, а также разнесенных контуров хранения, которые не зависят от одной инфраструктурной цепочки отказа. При этом, как подчеркнул Георгий Старостин, важны и сами процессы, а не только оборудование. По его статистике, даже там, где резервные копии существуют, примерно в 30% случаев восстановление из них в полном объеме невозможно из-за сбоев носителей, ошибок копирования или других технических причин. Поэтому компаниям необходимо не просто усиливать защиту, а всегда иметь план Б.
Дополнительные практические подробности этой темы раскрыл и кейс ВСК. Роман Фролов признался, что даже наличие ленточных копий не всегда означает возможность восстановления. В ходе инцидента часть резервных данных оказалась недоступной, а некоторые процессы резервирования пришлось пересматривать уже после атаки.
Учения вместо BCP на бумаге: несколько суток без цифровых систем
Если кейс ВСК показал, как компания восстанавливается после удара, то ТМК продемонстрировала другой подход — сознательную проверку непрерывности бизнеса до наступления кризиса.
Как рассказал Дмитрий Якоб, в компании давно существовали и business continuity plan (BCP), и disaster recovery plan (DRP). Но насколько эти документы соответствуют реальности, если речь идет не о локальном сбое, а о потере критических цифровых контуров? Сначала компания проводила стандартные ИТ-проверки: восстановление систем из резервных копий, миграции между основным и резервным ЦОД, тестирование отдельных технических сценариев. Однако затем было принято решение поднять эти проверки на корпоративный уровень: сотрудникам предстояло столкнуться с имитацией кибератаки и прожить несколько суток без информационных систем.
Подготовка заняла около полугода. В работу были вовлечены генеральный директор, заместители по ключевым функциям, владельцы бизнес-процессов, рабочие группы и отдельный штаб. В компании начали разбирать не только технические контуры, но и реальную жизнеспособность бизнеса: какие процессы завязаны на конкретные информационные системы, что произойдет, если эти системы перестанут функционировать, как подразделения будут работать без привычной цифровой среды.
«Неделю мы жили полностью на резервных каналах связи и резервных мощностях, а затем несколько дней заняло обратное восстановление. И конечно, много чего обнаружилось».
Дмитрий Якоб,
директор по ИТ компании ТМК
Главный вывод ТМК заключался в том, что BCP-планы на бумаге работают только до тех пор, пока компании не сталкиваются с реальностью. В процессе подготовки пришлось заново инвентаризировать зависимости между системами, актуализировать инструкции, проверять ручные сценарии и уточнять реальные маршруты эскалации.
ИТ, ИБ и бизнес: обеспечение непрерывности стало общей задачей
В рамках дискуссии эксперты также обсудили разрыв между ИТ, информационной безопасностью и бизнесом — исторически эти функции в крупных компаниях часто развивались в разных вертикалях. Департамент ИТ отвечал за инфраструктуру и восстановление, подразделение ИБ — за защиту и регуляторику, а бизнес-юниты — за операционные процессы. Но в момент серьезного инцидента такая разобщенность быстро становится слабым местом.
Участники сессии отметили: универсальной модели управления не существует, однако необходимость установить тесные связи между перечисленными функциями актуальна для всех компаний. Где-то, как в «СОГАЗе», такую задачу решают в ходе совместной работы комиссий ИТ и ИБ. Где-то, как в ТМК, кибербезопасность интегрировали в ИТ-вертикаль, чтобы быстрее принимать решения и не терять время на долгие согласования.
«Когда случаются какие-то инциденты, то превалируют технические меры защиты — нужно просто оперативно принимать решения, быстро действовать. Наш опыт показывает, что концентрация компетенций кибербезопасности в ИТ очень сильно упрощает жизнь и позволяет безотлагательно принимать решения и реализовывать их».
Дмитрий Якоб,
директор по ИТ компании ТМК
Главным выводом в этой части дискуссии стало то, что обеспечение непрерывности бизнеса больше не является задачей лишь одной функции. Требуется общая ответственность — ИТ, ИБ, руководства и владельцев бизнес-процессов.
Именно эта мысль в итоге стала ключевой для всей сессии на конференции ЦИПР-2026. Помимо проблемы непрерывности бизнеса, участники уделили внимание достижению зрелости компаний — способности не только предотвращать инциденты, но и признавать неизбежность риска, быстро адаптироваться и восстанавливаться под давлением. В эпоху, когда кибератака все чаще становится не техническим сбоем, а полноценным бизнес-кризисом, устойчивыми оказываются не те, кто рассчитывает на абсолютную защиту, а те, кто заранее выстраивает процессы, проверяет их в реальных сценариях и умеет возвращать бизнес к жизни быстрее, чем развивается сам кризис.
