Связаться с редакцией


Вместо недели пентеста — 30 дней атак 24/7 без каких-либо запретов для «красной команды». «Почта России» совместно с компанией «Инфосистемы Джет» провела киберучения федерального масштаба. Разбираем итоги: где пряталась главная уязвимость, на чем сломался SOC и почему оплату заслужили лишь 10 из 27 подсистем защиты, внедренных за год в ходе проекта по усилению киберустойчивой инфраструктуры.
Признаюсь, я не очень люблю пентест в классическом исполнении. Для меня его результат — скорее диагностика. Это снимок состояния «здесь и сейчас» — и не более того. Поможет ли он найти типовые уязвимости, проверить соответствие требованиям регулятора, оценить отдельные сегменты инфраструктуры? Да, но только в конкретный момент. Реальную устойчивость к целевой атаке классический пентест не покажет: ведь он не имитирует поведение настоящих злоумышленников.
APT-группировки месяцами изучают компанию, ее инфраструктуру, собирают досье на работников, используют социальную инженерию, чтобы спланировать проникновение и остаться незамеченными. Тогда как при тестировании в классическом понимании центр мониторинга ИБ (Security Operation Center, SOC) оповещается, а пентестер не скрывается, хотя и не «шумит», чтобы проверить, включится ли защита, — как правило, он фиксирует уязвимость и идет дальше. Нам же хотелось увидеть другое: как отреагирует наш SOC, когда «красная команда» прорвется внутрь, и сможем ли мы гонять атакующих по инфраструктуре?
Кроме того, по завершении первой фазы трехлетнего проекта построения киберустойчивой инфраструктуры «Почты России» нам было важно оценить эффективность внедренных подсистем безопасности, удостовериться в том, что в защите нет брешей и все собрано правильно. А при отрицательном результате — перекроить бюджет так, чтобы деньги действительно шли на развитие ИБ. Есть ли смысл следовать выбранной стратегии, если все динамично меняется? Или покупать «балалайку», сертифицированную как средство защиты информации, просто потому, что так записано в плане?
Именно поэтому мы отказались от классического пентеста и решили играть по-настоящему.
Атака без ограничений
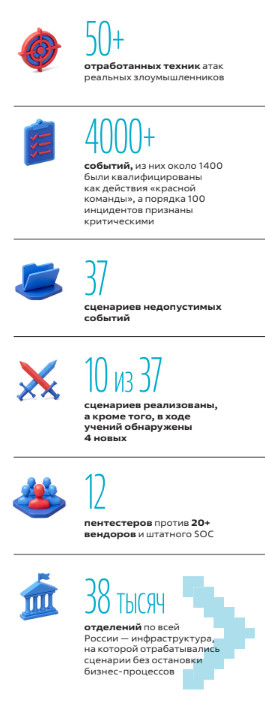
По-настоящему — это когда вместо недельного тестирования вас ждет месяц непрерывных атак 24/7. Вместо классического пентеста «по плану» — имитация действий реальной APT-группы. Когда сценарии держатся в секрете, а центр мониторинга не знает, в какой момент начнет действовать «красная команда» (Red Team). Причем у атакующей стороны нет ограничений — вплоть до физического проникновения в офис, кражи жестких дисков и АРМ. Разрешены любые рассылки на корпоративные устройства, звонки, манипуляции с персоналом. Что угодно, лишь бы достичь цели, — ровно так и работают настоящие преступники.
И Red Team из компании «Инфосистемы Джет» этим пользовалась. Например, проводила фишинг под видом антифишинга: после блокировки первичной фишинговой рассылки атакующие отправили поддельное письмо от имени ИТ-руководства с «памяткой по противодействию фишингу», а во вложении сидел вредоносный код. Файл открыли более 15 сотрудников.
А в какой-то момент один из «красных» просто пришел в отделение «Почты России», вытащил жесткий диск из ПК, предназначенного для общего пользования, и спокойно ушел с ним. И после того, как проанализировал содержимое и поставил «закладку», так же спокойно вернул на место.
Кроме того, «красная команда» выбирала для атак самые уязвимые временные окна: например, атаковала вечером в пятницу, когда все уже мысленно на даче. В то же время атаки реальных киберпреступников никто не отменял. SOC не знал, кто именно атакует, — и не мог позволить себе расслабиться. Стало очевидно: человеческая усталость — критический фактор. За ночь набиралось по нескольку тысяч событий, и команда защиты не раз оказывалась на пределе.
Оплата реализованных сценариев
Я не люблю расставаться с деньгами просто так. Мне нравится платить за конкретный, измеримый результат. Обычно при проведении тестирований на проникновение подрядчик получает деньги за отчет и затраченное время. Мы предложили другую схему: базовая оплата за трудочасы + премия за каждый осуществленный сценарий. Это радикально изменило мотивацию всех участников. Red Team действовала более дерзко и решительно: она рисковала гонораром. Blue Team понимала: пропустит атаку — потеряет премию. Вендоры, чьи средства защиты были задействованы, тоже несли финансовую ответственность.
В такой модели у всех вовлеченных сторон — и «красной», и «синей команды» — были свои цели и задачи. Мы оборонялись не только силами SOC. Все вендоры, которые год строили с нами систему ИБ и внедряли свои СЗИ, встали плечом к плечу. В итоге 12 пентестеров бились против 20+ вендоров (включая SOC’и «Лаборатории Касперского» и Positive Technologies) и целого департамента ИБ.
Архитектурная дыра
Самый болезненный удар пришелся в точку, где его точно не ждали. Red Team хватило трех дней, чтобы найти и эксплуатировать уязвимость. Причем дыра оказалась не в ИБ-системе, а в самой логике ИТ-архитектуры.
Не вдаваясь в подробности, суть проблемы можно изложить так: совмещение внешней и внутренней инфраструктуры в рамках одного ИТ-решения может привести к катастрофе. Как безопасник, я был горд: брешь нашли не в защите. Но как руководитель — пришел в ужас, прикинув, сколько сил и денег уйдет на перестройку инфраструктуры.
Еще одним неприятным результатом стало то, что из 27 систем защиты, внедренных в рамках проекта за год, оплату по итогам учений заслужили только 10. Остальные либо не справились с атакой, либо не обновились до начала тестирования, либо не зафиксировали действий атакующих. Претендовать на получение оплаты они смогут только по итогам следующей верификации, если она будет успешной.
Измеримые итоги киберучений
Работать вживую было и сложно, и страшно — ведь наша компания обслуживает каждого гражданина России. Соответственно, нарушение ее работы может привести к коллапсу в масштабах всей страны. Тем не менее проверка принесла пользу не только нам, но и всему рынку. Вендоры, чьи продукты дали сбой, доводили их до ума прямо по ходу учений. В результате они доработали свои СЗИ. Это поможет и другим компаниям.
Мы не просто оценили скорость работы SOC и нашли слепые зоны: мы выполнили комплексную проверку сети, веба, Wi-Fi, конвейера безопасной разработки, технологических сегментов, а также протестировали физическую безопасность и устойчивость сотрудников к социальной инженерии. Причем проверили не отдельные узлы, а всю связку «люди — процессы — технологии» в условиях реального давления.
По результатам киберучений «Почта России»:
- пересмотрела общий список недопустимых событий и добавила в него 4 новых сценария, выявленных «красной командой»;
- актуализировала правила мониторинга в SIEM/SOC;
- обновила политики реагирования и процедуры блокировки;
- скорректировала инвестиционные планы: проекты по развитию ИБ были пересмотрены с учетом реальных, а не гипотетических векторов.
Основной урок учений: нельзя бездумно докупать средства защиты и надеяться на чудо. Главный итог — не список уязвимостей и не экономия на неэффективных СЗИ, а рабочий механизм пересмотра стратегии ИБ на основе реальных данных. Это суперэффективный способ планировать финансирование на ближайшее будущее. Вам не придется выбивать бюджет: достаточно показать, что через конкретную дыру компанию взломали трижды.
В ходе проекта мы сформировали комплекс по-настоящему работающих подсистем обеспечения ИБ и готовы к их дальнейшему тиражированию на всю инфраструктуру «Почты России».
Что делать завтра: 5 советов
- Проводите харденинг
Харденинг работает лучше, чем многие средства защиты информации. Никакой сертификат не заменит базовой гигиены: закрытых портов, отключенных лишних служб и минимальных привилегий.
- Наладьте взаимодействие ИБ с ИТ и разработкой
Если подразделения не умеют работать слаженно, нормального MTTR (среднего времени на восстановление системы после сбоя) не добиться. А разработчикам пора воспринимать требования ИБ не как помеху, а как часть процесса.
- Не будьте обособленной кучкой могучих богатырей
За периметром должны следить не только безопасники, но и ИТ, и DevOps. Любой сотрудник — ваш союзник. Коллега, вовремя сообщивший о подозрительном звонке, может помочь расследовать серьезный инцидент. Вовлекайте персонал в программу информирования и фиксации инцидентов.
- Учитывайте усталость команды
Тысячи алертов за ночь, атаки в пятницу вечером, ложные срабатывания — люди выгорают быстрее, чем ломается защита. Закладывайте сменный график и автоматизируйте фильтрацию событий.
- Ищите теневые ИТ сами
Иначе это сделают за вас. Нелегитимные сервисы, используемые сотрудниками, забытые тестовые контуры, «удобные» обходные пути — все эти уязвимости должны выявляться в порядке регулярной практики, а не становиться сюрпризом в разгар атаки.